Bài viết
Bài viết cá nhân
Anthropic cảnh báo mã độc chiếm phiên Claude
👤 cuongnguyen📅 31/08/2026⏱ 5 phút đọc
Tin chính là gì?
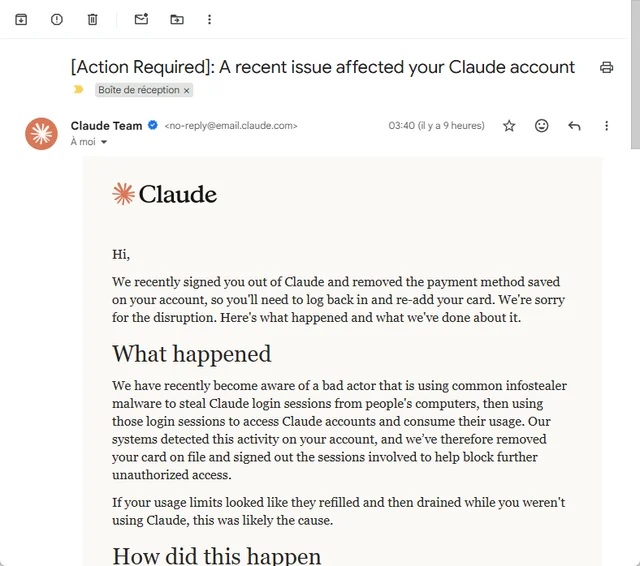
Theo BleepingComputer, trong các ngày 30-31/08/2026, Anthropic đã cảnh báo về một kiểu chiếm tài khoản Claude khó chịu hơn nhiều so với lộ mật khẩu: mã độc infostealer lấy cắp session cookie đang hoạt động trên máy người dùng. Kẻ tấn công dùng chính phiên đã xác thực đó để vào Claude, tiêu hao usage limits và khai thác tài nguyên AI mà không phải nhập mật khẩu hay vượt qua 2FA.
Anthropic cho biết họ đã thu hồi các phiên bị xâm nhập, hủy những phương thức thanh toán được lưu và hoàn tiền cho giao dịch trái phép. Điều tra ban đầu xác định đây không phải lỗ hổng từ Claude. Điểm xuất phát là endpoint của người dùng bị nhiễm infostealer, thường qua phần mềm bẻ khóa hoặc ứng dụng độc hại.
Các họ mã độc được nhắc đến gồm Vidar, LummaC2, StealC, RedLine, Acreed trên Windows và Atomic Stealer (AMOS) trên macOS. Đây là những công cụ được thiết kế để lục dữ liệu trình duyệt, trong đó session cookie là món hàng có giá trị đặc biệt.
Vì sao đáng chú ý?
Tài khoản LLM trả phí đang thành tài sản có thể quy đổi trực tiếp thành năng lực tính toán. Với một session Claude hợp lệ, kẻ xấu có thể dùng quota mà chủ tài khoản đã trả tiền, thử prompt, chạy tác vụ và để lại hóa đơn. Chúng không cần đánh cắp mật khẩu; vì vậy việc đổi mật khẩu sau khi máy đã nhiễm mã độc thường không xử lý được gốc rễ.
Điểm đáng ngại nhất là 2FA truyền thống bị đi vòng. 2FA bảo vệ lúc đăng nhập, còn session cookie chứng minh rằng bước đăng nhập ấy đã hoàn tất. Khi cookie bị đánh cắp, hệ thống nhìn kẻ tấn công như một người dùng đã được xác thực. Đây là lý do nhiều người có thể thấy hạn ngạch Claude vừa hồi phục đã cạn mà không hề thực hiện tác vụ tương ứng.
Claude cũng chứa nhiều dữ liệu nhạy cảm hơn một ứng dụng tiêu dùng thông thường: lịch sử trao đổi, prompt nội bộ, tài liệu đưa vào hội thoại và có thể cả mã nguồn khi dùng Claude Code. Mất quota gây đau ví; lộ nội dung hội thoại mới là tổn thất dài hạn.
Tác động thực chiến
Với cá nhân, tín hiệu cần kiểm tra là usage limits giảm bất thường, lịch sử hội thoại có nội dung lạ hoặc phát sinh thanh toán không do mình thực hiện. Đừng vội đăng nhập lại nhiều lần trên chính máy nghi nhiễm. Làm vậy chỉ có thể cấp cho mã độc thêm session mới.
Thứ tự xử lý hợp lý là cô lập và quét sạch malware trên thiết bị trước, sau đó thu hồi mọi session Claude đang tồn tại, đổi thông tin xác thực liên quan và kiểm tra phương thức thanh toán. Nếu tài khoản hoặc quy trình làm việc có dùng API, hãy thay token API sau khi endpoint đã được làm sạch. Việc đổi token trước khi diệt infostealer chỉ là đưa chìa khóa mới cho cùng một tên trộm.
Với doanh nghiệp, cần xem trình duyệt của nhân viên là một phần của bề mặt tấn công AI. Không nên đưa dữ liệu khách hàng, mã nguồn hay prompt chiến lược vào một tài khoản dùng trên máy không được quản trị. Nhân viên dùng phần mềm crack để “tiết kiệm” vài đồng có thể làm đội kỹ thuật trả giá bằng dữ liệu và chi phí AI bị thất thoát.
Cường Nguyễn nhận định
Tôi đánh giá phản ứng thu hồi session, hủy phương thức thanh toán và hoàn tiền của Anthropic là đúng hướng, nhưng vụ việc này phơi bày một thực tế khó chịu: bảo mật AI trên cloud tốt đến đâu cũng vô nghĩa nếu endpoint của người dùng là bãi rác phần mềm lậu. Đừng thần thánh hóa 2FA; nó không phải áo giáp trước session hijacking.
Quan điểm của tôi là doanh nghiệp đang dùng Claude, hay bất kỳ LLM trả phí nào, phải quản trị phiên AI theo tư duy Zero Trust. Khuyến nghị cụ thể: hãy yêu cầu toàn bộ tài khoản AI xử lý dữ liệu công việc chỉ đăng nhập trên endpoint được quản lý và quét malware định kỳ; đồng thời thu hồi session và xoay token API ngay khi phát hiện dấu hiệu usage bất thường. Đây là chi phí vận hành nhỏ hơn rất nhiều so với một lần lộ prompt, mã nguồn hoặc dữ liệu nội bộ.
Câu hỏi thường gặp
Tôi đã bật 2FA cho Claude, có an toàn tuyệt đối không?
Không. 2FA bảo vệ bước đăng nhập, nhưng infostealer có thể lấy session cookie sau khi bạn đã đăng nhập thành công. Cookie hợp lệ cho phép kẻ tấn công dùng phiên có sẵn mà không cần thực hiện lại 2FA.
Làm sao nhận biết tài khoản Claude có thể đã bị chiếm?
Hãy chú ý usage limits cạn nhanh dù bạn ít sử dụng, lịch sử hội thoại lạ hoặc khoản thanh toán không rõ nguồn gốc. Các dấu hiệu này cần được xem cùng tình trạng bảo mật của máy tính đang dùng Claude.
Nghi máy bị nhiễm infostealer thì cần làm gì trước?
Ưu tiên xử lý malware trên thiết bị trước khi đăng nhập lại. Sau đó thu hồi các session, kiểm tra thanh toán và thay token API nếu bạn có sử dụng API. Đăng nhập lại trên một endpoint chưa sạch có thể khiến session mới tiếp tục bị đánh cắp.
Nguồn tham khảo: BleepingComputer
Bài viết là góc nhìn cá nhân của tác giả, mang tính tham khảo — không phải tin tức báo chí.
📬 Nhận bài viết mới — miễn phí
Đừng bỏ lỡ bài viết tiếp theo. Đăng ký để nhận trong inbox.

Tác giả
Cường Nguyễn — AI Thực Chiến
Tôi là Cường Nguyễn - Founder của AI Ops Solutions.
Tôi từng là Logistics Operations Manager và đồng sáng lập thương hiệu CATCA - #1 Shopee ngành Pet Care.
10 năm kinh nghiệm Logistics/E-commerce OperationsCo-founder CATCA - #1 Shopee ngành Pet CareMột trong 300+ n8n Verified Creator toàn cầuTư vấn Giải pháp chuyển đổi số bằng AI cho 3 SMEs/quý