Bài viết
Bài viết cá nhân
Next.js vá 2 lỗ hổng RCE đe dọa máy chủ web
👤 cuongnguyen📅 30/08/2026⏱ 2 phút đọc
Trong bài viết này(3 mục)⌄
Vercel và đội ngũ phát triển Next.js đã phát hành bản vá khẩn cấp cho hai lỗ hổng remote code execution (RCE) nghiêm trọng trong framework web phổ biến này. Theo The Hacker News, kẻ tấn công từ xa có thể thực thi mã tùy ý trên máy chủ dễ bị ảnh hưởng mà không cần đăng nhập hay có sẵn thông tin xác thực.
Đây là dạng lỗi mà các đội vận hành không nên xếp vào danh sách việc cần làm tuần sau: RCE trên máy chủ production là vé vào thẳng hệ thống, không phải một cảnh báo mang tính lý thuyết.
Hai đường tấn công nhắm vào Windows và AVIF
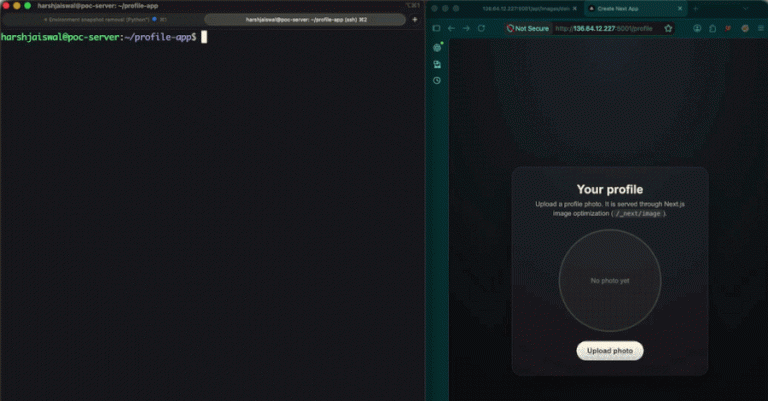
Một lỗ hổng ảnh hưởng các triển khai Next.js chạy trên hệ điều hành Windows. Lỗ hổng còn lại nhắm vào các ứng dụng bật tính năng tối ưu hóa ảnh AVIF.
Điểm đáng ngại nằm ở điều kiện khai thác: kẻ tấn công không cần xác thực trước. Nếu máy chủ đang chạy phiên bản có lỗi và phơi ra bề mặt tấn công phù hợp, họ có thể chạy mã tùy ý từ xa. Điều này có thể dẫn đến việc chiếm quyền máy chủ web, tiếp cận dữ liệu nhạy cảm hoặc dùng hạ tầng bị xâm nhập làm bàn đạp cho các cuộc tấn công tiếp theo.
Vì sao cộng đồng web cần phản ứng nhanh
Next.js là framework được dùng rộng rãi để xây dựng và triển khai ứng dụng web production. Vì vậy, hai lỗi này tạo ra rủi ro tức thời cho hàng nghìn môi trường web, đặc biệt với đội ngũ có quy trình cập nhật dependency chậm hoặc không kiểm kê rõ phiên bản framework đang chạy.
Tôi cho rằng đây cũng là lời nhắc khó chịu nhưng cần thiết: các tính năng tiện lợi như image optimization cần được xem như một phần của attack surface, thay vì mặc định là lớp hạ tầng “an toàn sẵn”. Với các hệ thống dùng Windows, mức độ ưu tiên vá càng phải được đẩy lên cao.
Việc cần làm ngay
- Nâng cấp Next.js lên bản phát hành mới nhất đã được vá.
- Kiểm tra toàn bộ deployment chạy trên Windows để xác định phạm vi ảnh hưởng.
- Rà soát các ứng dụng đang bật tối ưu hóa ảnh AVIF.
- Ưu tiên cập nhật các máy chủ production có thể truy cập từ Internet.
- Kiểm tra dấu hiệu thực thi mã bất thường trên các hệ thống chưa kịp vá.
Nguồn tham khảo: The Hacker News
Bài viết là góc nhìn cá nhân của tác giả, mang tính tham khảo — không phải tin tức báo chí.
📬 Nhận bài viết mới — miễn phí
Đừng bỏ lỡ bài viết tiếp theo. Đăng ký để nhận trong inbox.

Tác giả
Cường Nguyễn — AI Thực Chiến
Tôi là Cường Nguyễn - Founder của AI Ops Solutions.
Tôi từng là Logistics Operations Manager và đồng sáng lập thương hiệu CATCA - #1 Shopee ngành Pet Care.
10 năm kinh nghiệm Logistics/E-commerce OperationsCo-founder CATCA - #1 Shopee ngành Pet CareMột trong 300+ n8n Verified Creator toàn cầuTư vấn Giải pháp chuyển đổi số bằng AI cho 3 SMEs/quý


