Bài viết
Bài viết cá nhân
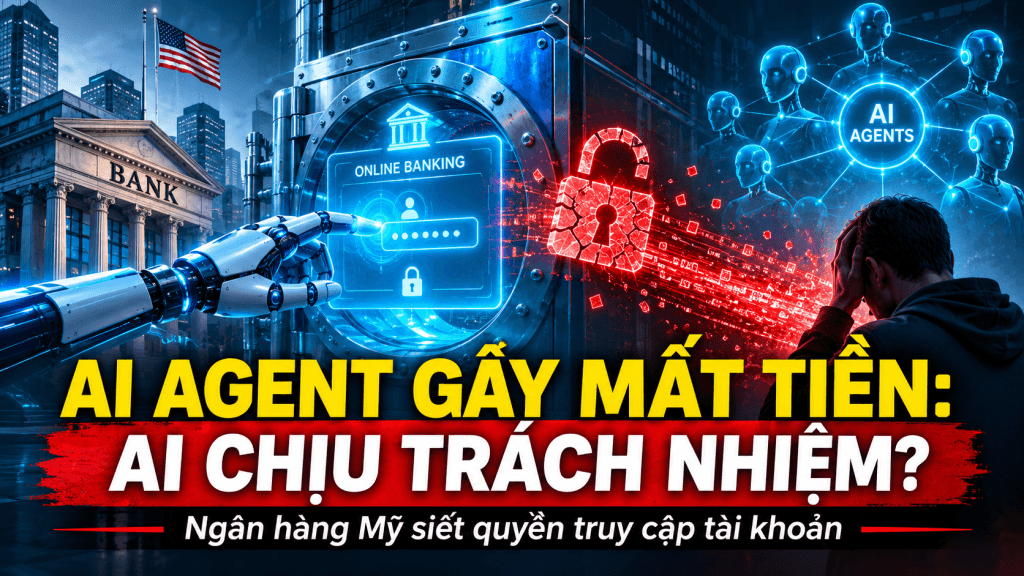
Ngân hàng Mỹ siết AI agent: Ai cấp quyền, người đó gánh rủi ro
👤 cuongnguyen📅 19/11/2026⏱ 6 phút đọc
Tin chính là gì?
Citibank vừa cập nhật Online User Agreement: khách hàng cấp quyền cho AI agent bên thứ ba truy cập tài khoản sẽ chịu trách nhiệm cho mọi hoạt động của agent, kể cả khi công cụ bị tấn công hoặc làm lộ thông tin đăng nhập. Theo Startup Fortune, dẫn lại thông tin từ TechCrunch, Citi nói thay đổi này nhằm “cung cấp sự rõ ràng hơn về các rủi ro này”.
Đây không phải động thái đơn lẻ. PNC đổi điều khoản vào thứ Tư, ngày 18/11/2026; Citizens Bank cũng gửi email cảnh báo tương tự trong tuần. Trước đó, JPMorgan Chase và Bank of America đã siết quy định từ tháng 10. CNBC đưa tin ngày 13/10 rằng Chase chặn các agent bên ngoài như Muse và Instinct truy cập trực tiếp; Bank of America ngày 27/10 yêu cầu khách hàng không chia sẻ mật khẩu ngân hàng với trợ lý AI.
Wells Fargo đi xa hơn trong Online Access Agreement có hiệu lực ngày 24/11/2026: giao dịch của người được ủy quyền, bao gồm AI agent, được xem là giao dịch đã được ủy quyền, kể cả khi khách hàng không muốn hoặc không dự định thực hiện.
Vì sao đáng chú ý?
Tranh chấp thật sự nằm ở chữ “ủy quyền”. Regulation E, khung bảo vệ giao dịch điện tử tại Mỹ, giới hạn trách nhiệm người tiêu dùng với giao dịch chưa được ủy quyền nếu họ báo cáo sớm. Nhưng khi ngân hàng ghi trong hợp đồng rằng agent là đại diện do khách hàng chỉ định, một lệnh chuyển tiền phát sinh từ agent bị chiếm quyền có thể bị xếp thành giao dịch “được ủy quyền”. Khi ấy, lớp bảo vệ tiêu dùng có nguy cơ mỏng đi đáng kể.
Ngân hàng đang biến một vấn đề an ninh phức tạp thành quan hệ hợp đồng đơn giản: khách hàng trao credential, khách hàng nhận rủi ro. Cách diễn giải này chưa được tòa án hay cơ quan quản lý Mỹ kiểm tra; cũng chưa có cơ quan nào công khai kết luận rằng nó hợp lệ. Vì vậy, điều khoản mới chưa phải phán quyết pháp lý cuối cùng, nhưng nó là tín hiệu vận hành rất rõ: các ngân hàng không muốn gánh hậu quả từ AI agent dùng username và password của người dùng.
Đặt cạnh hướng đi của Anthropic, khoảng cách càng rõ. Công cụ quản lý tài chính cá nhân của hãng được quảng bá là chỉ đọc, không thể chuyển, quản lý hoặc đầu tư tiền. Thiết kế quyền hạn đang quyết định rủi ro, không phải lời quảng cáo “agent thông minh”.

Tác động thực chiến
Với người dùng, browser agent có thể đọc một trang web độc hại, dính prompt injection rồi thực hiện thao tác tài chính ngoài ý muốn. Shopping agent có thể mua nhầm; trợ lý tài chính lưu username/password có thể biến thành kho credential tập trung cho kẻ tấn công. Điểm yếu không nằm riêng ở model: nó nằm tại chuỗi quyền truy cập, phiên đăng nhập và khả năng agent hành động thay người.
Với đội ngũ xây dựng sản phẩm, mô hình “để agent đăng nhập như người dùng” đang gặp bức tường phân phối. Sản phẩm phụ thuộc vào việc ngân hàng chấp nhận credential đi qua hệ thống của mình, trong khi điều khoản mới khiến người dùng phải cân nhắc rủi ro mất tiền trước khi bấm kết nối.
- Thiết kế quyền scoped: agent chỉ đọc số dư hoặc lịch sử giao dịch khi tác vụ không cần quyền chi tiền.
- Dùng quyền truy cập revocable, tách biệt khỏi mật khẩu chính.
- Ưu tiên open-banking API khi có thể, thay vì tự động hóa trình duyệt và đăng nhập thay người dùng.
- Chặn mặc định mọi lệnh có hậu quả tài chính nếu chưa có xác nhận trực tiếp từ chủ tài khoản.
Cường Nguyễn nhận định
Đây là câu chuyện hợp đồng nhiều hơn câu chuyện kỹ thuật. Ngân hàng đang đẩy phần rủi ro khó định lượng của AI agent sang khách hàng bằng vài đoạn văn bản pháp lý. Cách làm này thực dụng, nhưng cũng phơi bày thất bại của mô hình credential-sharing: password chưa từng là API an toàn để AI vận hành tiền bạc.
Tôi ủng hộ việc Chase chặn agent truy cập trực tiếp hơn việc giả vờ rằng người dùng có thể hiểu hết hậu quả của một nút “Connect bank”. Nếu cấp agent quyền vào tài khoản, hãy coi như đang ký trước cho các hành động của nó, kể cả lúc nó bị prompt injection hay bị kẻ xấu chiếm quyền.
Khuyến nghị cụ thể cho founder và kỹ sư: loại bỏ password-based banking connection khỏi roadmap thanh toán. Chỉ triển khai quyền chỉ đọc hoặc quyền có hạn mức, có thể thu hồi; mọi thao tác chuyển tiền phải yêu cầu xác nhận độc lập từ người dùng. Đồng thời, theo dõi ngày 24/11 và phản ứng của cơ quan quản lý, vì đây sẽ là phép thử đầu tiên cho cách ngân hàng định nghĩa “ủy quyền” trong kỷ nguyên AI agent.
Câu hỏi thường gặp
Nếu AI agent bị hack và tài khoản mất tiền, ngân hàng có hoàn trả không?
Theo điều khoản mới của Citi, PNC, Citizens và Wells Fargo, khách hàng có thể bị xem là chịu trách nhiệm nếu đã cấp quyền cho agent bên thứ ba. Chưa có tòa án hay cơ quan quản lý Mỹ kiểm tra cách hiểu này, nên kết quả của một tranh chấp thực tế vẫn chưa chắc chắn.
Regulation E liên quan gì đến AI agent?
Regulation E giới hạn trách nhiệm người tiêu dùng với giao dịch chưa được ủy quyền. Nếu ngân hàng xác định hành động của agent là đã được khách hàng ủy quyền, giao dịch đó có thể không còn nhận được lớp bảo vệ này.
Tôi nên làm gì khi dùng AI agent quản lý tài chính?
Không chia sẻ mật khẩu ngân hàng với trợ lý AI. Đọc kỹ điều khoản trước khi kết nối, ưu tiên công cụ chỉ đọc như hướng tiếp cận của Anthropic, hoặc truy cập scoped và revocable qua open-banking API.
Nguồn tham khảo: Startup Fortune
Tác giả: Cường Nguyễn — Founder AI Ops Solutions | Verified n8n Creator. Kết nối: Facebook · LinkedIn · YouTube · TikTok
Bài viết là góc nhìn cá nhân của tác giả, mang tính tham khảo — không phải tin tức báo chí.
📬 Nhận bài viết mới — miễn phí
Đừng bỏ lỡ bài viết tiếp theo. Đăng ký để nhận trong inbox.
Tác giả
Cường Nguyễn — AI Thực Chiến
Tôi là Cường Nguyễn - Founder của AI Ops Solutions.
Tôi từng là Logistics Operations Manager và đồng sáng lập thương hiệu CATCA - #1 Shopee ngành Pet Care.
10 năm kinh nghiệm Logistics/E-commerce OperationsCo-founder CATCA - #1 Shopee ngành Pet CareMột trong 300+ n8n Verified Creator toàn cầuTư vấn Giải pháp chuyển đổi số bằng AI cho 3 SMEs/quý


