Bài viết
Bài viết cá nhân
Úc bắt giữ 2 hacker tấn công chuỗi cung ứng phần mềm
👤 cuongnguyen📅 28/08/2026⏱ 3 phút đọc
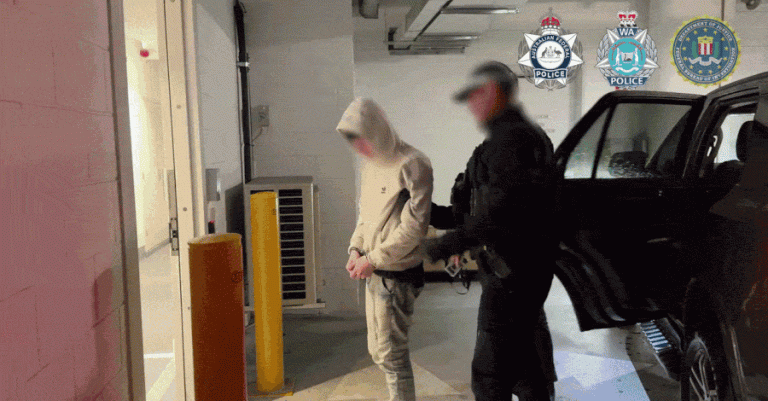
Úc đã bắt giữ và truy tố hai nghi phạm bị cho là thành viên nhóm hacker TeamPCP, liên quan các vụ tấn công chuỗi cung ứng phần mềm nhắm vào nhiều công cụ mã nguồn mở. Theo The Hacker News, Cảnh sát Liên bang Úc (AFP) và Lực lượng Cảnh sát Tây Úc (WAPF) công bố vụ việc ngày 27/08/2026.
Hai bị cáo là Louis Michael Gaebler, 23 tuổi, và Ruben Ian Thomson, 21 tuổi, đã xuất hiện tại Tòa sơ thẩm Perth với tổng cộng 14 tội danh an ninh mạng.
Chuỗi công cụ bảo mật bị biến thành điểm xâm nhập
TeamPCP bị cáo buộc xâm nhập rồi chèn mã độc vào các công cụ được dùng trong quy trình phát triển và kiểm thử phần mềm: Trivy, Checkmarx KICS và cổng AI LiteLLM. Đây là kiểu tấn công nguy hiểm vì mục tiêu không cần phá từng hệ thống doanh nghiệp; chỉ cần làm nhiễm một thành phần mà nhiều đội ngũ tin dùng.
Trivy là công cụ quét bảo mật, Checkmarx KICS phục vụ kiểm tra hạ tầng dưới dạng mã, còn LiteLLM là cổng kết nối mô hình ngôn ngữ lớn qua API. Khi các mắt xích này bị can thiệp, rủi ro lan thẳng vào pipeline CI/CD, môi trường kiểm thử và luồng dữ liệu kỹ thuật của đơn vị sử dụng.
Vì sao vụ án đáng chú ý với giới công nghệ
Vụ truy tố cho thấy “mã nguồn mở” không đồng nghĩa với “tự động an toàn”. Các đội kỹ thuật thường đưa dependency vào hệ thống vì tiện, vì phổ biến, hoặc vì nó đã nằm sẵn trong toolchain. Chính thói quen đó tạo ra bề mặt tấn công rất rộng khi nhà phát hành, tài khoản quản trị hay quy trình phát hành bị xâm phạm.
Tôi cho rằng đây là lời cảnh báo thực tế hơn nhiều so với các khẩu hiệu bảo mật quen thuộc: doanh nghiệp cần biết chính xác phần mềm nào đang chạy trong pipeline của mình. Một công cụ bảo mật bị nhiễm có thể gây hậu quả khó chịu hơn một ứng dụng phụ trợ bị lỗi, bởi nó sở hữu niềm tin đặc biệt trong hệ thống.
Rà soát dependency phải là việc thường trực
Thông tin điều tra chưa biến mọi người dùng Trivy, Checkmarx KICS hay LiteLLM thành nạn nhân, nhưng cáo buộc đã đặt câu hỏi lớn về kiểm soát toàn vẹn phần mềm. Đội ngũ phát triển cần xem lại nguồn package, quyền truy cập vào quy trình build và các bản cập nhật đi vào môi trường sản xuất.
Điểm đáng nói là lực lượng thực thi pháp luật đã lần được tới hai nghi phạm cụ thể. Đây là bước tiến cần thiết, song nó không thay thế trách nhiệm của doanh nghiệp trong việc quản trị dependency và xác minh mã nguồn.
Điểm cần nhớ
- AFP và WAPF đã truy tố hai nghi phạm bị cáo buộc thuộc TeamPCP.
- Gaebler và Thomson đối mặt tổng cộng 14 tội danh an ninh mạng tại Tòa sơ thẩm Perth.
- Các mục tiêu được nêu gồm Trivy, Checkmarx KICS và cổng AI LiteLLM.
- Tấn công chuỗi cung ứng có thể lan vào CI/CD khi toolchain hoặc dependency bị chèn mã độc.
- Nhà phát triển cần kiểm tra nguồn gốc, bản cập nhật và quyền phát hành của dependency đang dùng.
Nguồn tham khảo: The Hacker News
Bài viết là góc nhìn cá nhân của tác giả, mang tính tham khảo — không phải tin tức báo chí.
📬 Nhận bài viết mới — miễn phí
Đừng bỏ lỡ bài viết tiếp theo. Đăng ký để nhận trong inbox.

Tác giả
Cường Nguyễn — AI Thực Chiến
Tôi là Cường Nguyễn - Founder của AI Ops Solutions.
Tôi từng là Logistics Operations Manager và đồng sáng lập thương hiệu CATCA - #1 Shopee ngành Pet Care.
10 năm kinh nghiệm Logistics/E-commerce OperationsCo-founder CATCA - #1 Shopee ngành Pet CareMột trong 300+ n8n Verified Creator toàn cầuTư vấn Giải pháp chuyển đổi số bằng AI cho 3 SMEs/quý


