Bài viết
Bài viết cá nhân
Agent2Agent về chung mái nhà với MCP — các AI Agent sắp “biết nói chuyện” với nhau?
👤 cuongnguyen📅 28/08/2026⏱ 21 phút đọc
Trong bài viết này(34 mục)⌄
- 1. Cú bắt tay lịch sử: A2A về chung mái nhà Agentic AI Foundation với MCP
- 1.1. Đây là thống nhất quản trị, không phải hợp nhất mọi công nghệ
- 1.2. Vì sao phân mảnh Agent là vấn đề thật
- 2. Giải mã bản chất: Giao thức A2A hoạt động như thế nào?
- 2.1. Agent Cards: danh thiếp có thể kiểm chứng
- 2.2. Discovery, delegation và bàn giao kết quả
- 2.3. Web-aligned không phải khẩu hiệu
- 3. So sánh A2A và MCP: Hai mảnh ghép, hai hướng kết nối
- 3.1. MCP xử lý Tool và Data Sources
- 3.2. A2A xử lý quan hệ giữa các Agent độc lập
- 3.3. Cách chọn protocol theo câu hỏi kiến trúc
- 4. A2A có phải “HTTP của kỷ nguyên AI”?
- 4.1. “Internet of Agents” nghe lớn, nhưng bài toán bắt đầu rất nhỏ
- 4.2. AP2 và UCP: khi Agent có thể bước vào giao dịch
- 5. Các Cloud và framework đang nhập cuộc ra sao?
- 5.1. Vendor lock-in chưa biến mất
- 5.2. Đừng đánh đồng hỗ trợ với sẵn sàng production
- 6. Tác động tới dân Automation: n8n, Make và Custom Agents
- 6.1. Một thiết kế thực dụng cho đội automation
- 6.2. Low-code có tận dụng được không?
- 7. Những rào cản doanh nghiệp chưa được giải quyết
- 7.1. Authorization boundary
- 7.2. Audit trail và trách nhiệm
- 7.3. Conformance và chất lượng implementation
- 8. Lộ trình cho kỹ sư AI và doanh nghiệp
- 8.1. Bắt đầu bằng MCP ở những chỗ dữ liệu và tool đang rối
- 8.2. Thiết kế Agent như một service có hợp đồng
- 8.3. Thử nghiệm kiến trúc lai
- Câu hỏi thường gặp
- A2A có thay thế hoàn toàn REST API trong tự động hóa không?
- MCP và A2A có xung đột nếu dùng đồng thời không?
- Signed Agent Cards có đủ bảo mật để cho Agent bên ngoài gọi vào hệ thống nội bộ?
- Dân n8n hoặc Make không viết code sâu có dùng A2A được không?
- Doanh nghiệp nên triển khai Multi-Agent ngay vì các Cloud lớn đã hỗ trợ A2A?
1. Cú bắt tay lịch sử: A2A về chung mái nhà Agentic AI Foundation với MCP
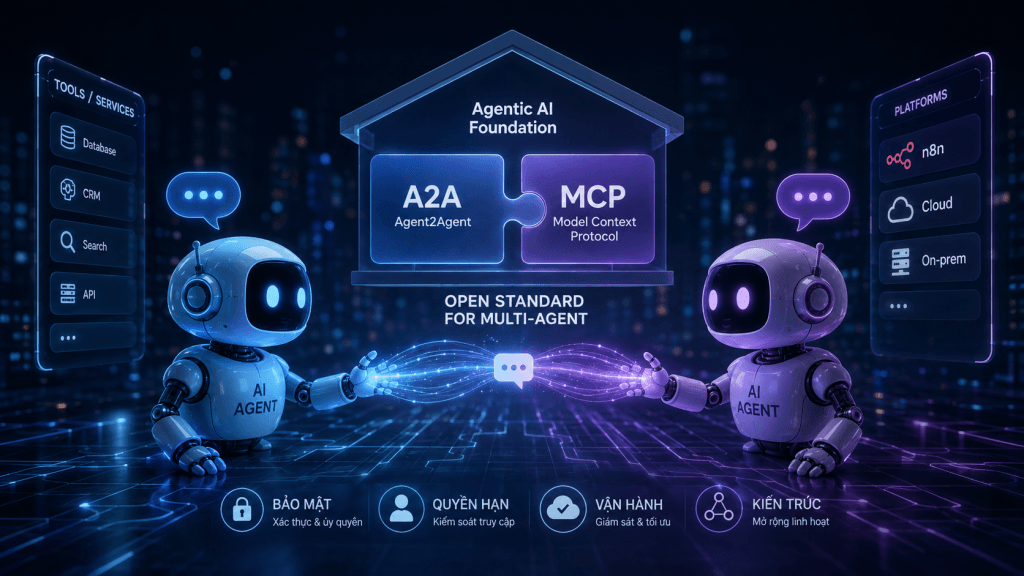
Tháng 8/2026, Linux Foundation và Agentic AI Foundation (AAIF) công bố đưa Agent2Agent Protocol (A2A) về cùng mái nhà quản trị với Model Context Protocol (MCP), goose runtime của Block, AGENTS.md của OpenAI và proxy agentgateway. Nghe như một tin quản trị mã nguồn mở khá khô, nhưng tôi nghĩ đây là mảnh tin đáng đọc nhất nếu anh em đang làm AI Agent, n8n, orchestration hay hạ tầng Cloud.
Lý do rất đơn giản: thị trường Agent đang có quá nhiều cách để một LLM gọi tool, quá nhiều framework để điều phối task, và quá nhiều đội ngũ tự dựng “giao thức nội bộ” rồi mắc kẹt trong chính giao thức đó. A2A được đưa vào AAIF không tạo ra phép màu. Nó tạo ra một địa chỉ chung để các bên tranh luận, duy trì spec và xây compatibility thay vì mỗi hãng kéo Agent về một khu vườn riêng.
Google công bố A2A vào tháng 4/2025. Đến tháng 6/2025, Google trao giao thức này cho Linux Foundation, với AWS, Cisco, Microsoft, Salesforce, SAP và ServiceNow tham gia. Tháng 8/2025, IBM hợp nhất Agent Communication Protocol vào A2A. Và đến tháng 3/2026, A2A đạt phiên bản v1.0. Chuỗi thời gian này quan trọng vì nó cho thấy A2A không còn là demo từ một hãng rồi gọi là tiêu chuẩn.
Việc A2A sang AAIF không đổi bản quyền. Giá trị nằm ở chỗ toàn bộ stack mở cho kiến trúc Agent được điều phối dưới một cấu trúc trung lập của Linux Foundation. Tính đến thời điểm công bố, A2A có hơn 150 tổ chức hỗ trợ, kho mã nguồn mở vượt 22.000 GitHub stars và hỗ trợ 5 ngôn ngữ: Python, JavaScript, Java, Go và .NET.
Tôi không xem GitHub stars là chỉ số chất lượng. Nhưng với một protocol, số lượng tổ chức tham gia, số SDK và số runtime hỗ trợ có ý nghĩa thực dụng hơn nhiều. Protocol chỉ thắng khi developer không phải viết adapter mới mỗi lần đổi framework hoặc đổi Cloud.

1.1. Đây là thống nhất quản trị, không phải hợp nhất mọi công nghệ
Cần tránh hiểu sai ngay từ đầu: A2A, MCP, goose hay AGENTS.md không bị trộn thành một protocol duy nhất. Chúng giải các lớp vấn đề khác nhau. AAIF là nơi tập hợp để chúng phát triển có phối hợp hơn. Đó là khác biệt lớn giữa “một ecosystem có chuẩn” và “một sản phẩm all-in-one”.
Một đội kỹ thuật vẫn có thể dùng MCP mà không dùng A2A. Họ cũng có thể vận hành A2A với runtime riêng. Điều thay đổi là khi cần nối các thành phần ấy lại, khả năng có một bộ quy ước chung cao hơn trước. Với doanh nghiệp, đây là tín hiệu để bắt đầu thiết kế interface bền vững, chưa phải lý do để đập bỏ hệ thống đang chạy.
1.2. Vì sao phân mảnh Agent là vấn đề thật
Ở giai đoạn đầu, một AI Agent thường là một LLM gọi vài API: đọc CRM, tra đơn hàng, gửi email. Cách này đủ cho một use case đơn lẻ. Rắc rối bắt đầu khi Agent chăm sóc khách hàng cần nhờ Agent tài chính kiểm tra điều kiện thanh toán, hoặc Agent vận hành cần hỏi một Agent thuộc nền tảng khác về lịch giao hàng.
Nếu mọi kết nối đều là API custom, đội triển khai phải tự định nghĩa cách mô tả năng lực, xác thực bên gọi, truyền trạng thái task, báo lỗi, nhận kết quả và audit. Thêm một Agent là thêm một integration. Đó là mô hình dây nối chằng chịt, không phải mạng lưới.
A2A đặt mục tiêu chuẩn hóa lớp giao tiếp giữa các Agent độc lập. Nó không hứa giúp Agent suy luận tốt hơn. Nó hứa rằng khi một Agent cần thuê Agent khác làm việc, hai bên có thể hiểu cấu trúc trao đổi theo cùng một chuẩn.
2. Giải mã bản chất: Giao thức A2A hoạt động như thế nào?
Nói ngắn gọn, A2A là giao thức cho quan hệ Agent-to-Agent. Một Agent không cần biết implementation nội bộ của Agent còn lại. Nó cần biết Agent kia là ai, làm được gì, điều kiện tương tác ra sao, rồi gửi nhiệm vụ và nhận trạng thái hay kết quả.
Hình dung một Agent CRM được dựng trên n8n. Nó nhận yêu cầu chuẩn bị hồ sơ cho khách hàng. Nó không có quyền truy cập hệ thống phân tích tài chính và cũng không nên có quyền đó. Qua A2A, Agent CRM có thể tìm Agent phân tích tài chính, gửi một task với phạm vi được phép, nhận lại kết quả cần thiết. Agent tài chính vẫn giữ memory nội bộ, API key và cách thực thi riêng.
Đây là điểm đáng giá nhất của mô hình: giao tiếp không đồng nghĩa với chia sẻ toàn bộ hệ thống. Một service có thể công bố khả năng mà không phơi toàn bộ dữ liệu và tool phía sau nó.
2.1. Agent Cards: danh thiếp có thể kiểm chứng
Khái niệm cốt lõi của A2A là Agent Cards. Có thể xem nó như hồ sơ năng lực để Agent khác khám phá: Agent cung cấp dịch vụ gì, nhận kiểu task nào và endpoint tương tác nằm ở đâu. Nếu API truyền thống có documentation cho developer đọc, Agent Card là metadata để software đọc và ra quyết định.
Phần quan trọng nằm ở Signed Agent Cards. Card có chữ ký mật mã để xác thực danh tính Agent. Đây là hàng rào cần có trong môi trường multi-tenant, nơi một Agent không thể tin một endpoint chỉ vì endpoint đó tự giới thiệu tên quen thuộc.
Tuy vậy, chữ ký số không biến một Agent thành đối tác đáng tin tuyệt đối. Nó trả lời câu hỏi “ai phát hành card này?”, không tự trả lời “Agent này có xử lý đúng?”, “dữ liệu gửi sang sẽ được giữ bao lâu?” hay “đề xuất của nó có phù hợp chính sách công ty?”. Nhiều bài viết về Agent hay lướt qua chỗ này. Tôi cho rằng đây mới là phần làm doanh nghiệp chậm triển khai.
2.2. Discovery, delegation và bàn giao kết quả
A2A bao gồm ba nhịp chính. Nhịp đầu là discovery: Agent tìm Agent phù hợp qua Agent Cards. Nhịp hai là delegation: Agent giao một task cho Agent khác thực hiện. Nhịp ba là bàn giao kết quả, bao gồm trạng thái tiến trình và đầu ra.
Điểm hay là delegation giúp tách người điều phối khỏi người thực thi. Agent điều phối không cần học mọi nghiệp vụ. Nó cần biết khi nào nên gọi đúng chuyên gia. Đây là tư duy giống kiến trúc service, nhưng đối tượng giao tiếp là Agent với capability có thể được mô tả, khám phá và dùng lại.
MCP trả lời “Agent cầm công cụ gì?”. A2A trả lời “Agent nên nói chuyện và hợp tác với ai?”. Nhầm hai câu hỏi này là lý do nhiều kiến trúc Agent nhìn thì hiện đại nhưng vẫn là một Workflow cũ được bọc LLM.
2.3. Web-aligned không phải khẩu hiệu
A2A được thiết kế theo kiến trúc web-aligned, tương thích với cân bằng tải, định tuyến HTTP, REST, gRPC và proxy hiện có. Đây là lựa chọn thực dụng. Đội platform không muốn vận hành thêm một loại mạng đặc biệt chỉ vì hệ thống có chữ “AI”. Nếu một protocol đi qua hạ tầng web đang có, nó dễ đi vào production hơn.
Phiên bản A2A v1.0 cũng có lợi thế từ hệ sinh thái đa ngôn ngữ. Một Agent viết bằng Python không nên bị chặn vì Agent còn lại chạy Java hay .NET. Hỗ trợ Python, JavaScript, Java, Go và .NET không bảo đảm interoperability tuyệt đối, nhưng nó loại bớt một lý do rất phổ biến khiến chuẩn chết trên slide.

3. So sánh A2A và MCP: Hai mảnh ghép, hai hướng kết nối
Nếu đang triển khai Agent, hãy giữ một mental model rất đơn giản: MCP là kết nối hướng nội; A2A là giao tiếp hướng ngoại. Không phải lúc nào ranh giới cũng tuyệt đối, nhưng cách phân lớp này đủ tốt để tránh thiết kế lẫn lộn.
3.1. MCP xử lý Tool và Data Sources
MCP chuẩn hóa cách Agent kết nối tới database, API nội bộ, file system và tools. Đây là luồng internal, hay còn được diễn tả là North-South: Agent đi xuống các hệ thống và nguồn lực nó được cấp quyền dùng.
Ví dụ, một Agent nội bộ cần đọc tài liệu, kiểm tra số liệu trong database và tạo ticket. MCP giúp chuẩn hóa cách expose những tools này. Agent không cần mỗi lần gặp tool mới lại học một giao thức tích hợp hoàn toàn khác. Nếu bạn đang bắt đầu với Agent trong doanh nghiệp, MCP thường là điểm bắt đầu hợp lý hơn A2A, vì phần lớn giá trị ban đầu nằm ở việc kết nối dữ liệu và công cụ hiện hữu.
3.2. A2A xử lý quan hệ giữa các Agent độc lập
A2A là luồng external, hay East-West: Agent giao tiếp qua ranh giới nền tảng, đội ngũ hoặc tổ chức. Nó tập trung vào discovery, delegation và result handoff. Một Agent không cần truy cập tool trực tiếp của Agent kia; nó yêu cầu Agent kia thực hiện capability đã công bố.
Sự tách lớp này có ý nghĩa về an ninh. Thay vì cấp API key kế toán cho toàn bộ Agent trong chuỗi, Agent CRM gửi yêu cầu sang Agent tài chính. Agent tài chính tự dùng tool nội bộ qua MCP, theo quyền hạn của chính nó, rồi trả lại phần kết quả được phép chia sẻ. Đây là nguyên tắc giảm lộ diện quyền truy cập, dù hiệu quả cuối cùng vẫn phụ thuộc vào cách đội kỹ thuật thiết kế authorization.
3.3. Cách chọn protocol theo câu hỏi kiến trúc
- Cần Agent đọc dữ liệu, gọi API hoặc dùng file nội bộ? Bắt đầu từ MCP.
- Cần một Agent tìm và giao việc cho Agent chuyên biệt khác? Xem A2A.
- Cần cả hai? Dùng A2A ở ranh giới Agent, để mỗi Agent dùng MCP cho tool và dữ liệu phía trong.
- Chỉ có một Workflow tuyến tính, ít tool, ít thay đổi? Đừng vội thêm Multi-Agent chỉ vì thị trường đang nói về Multi-Agent.
Bài AI Agents 2026: Khi nào cần Multi-Agent và cách điều phối đúng đã chạm đúng một ý tôi hoàn toàn đồng tình: Multi-Agent chỉ có giá trị khi task thực sự cần phân tách trách nhiệm, chuyên môn hoặc ranh giới quyền hạn. Chẻ một prompt thành năm Agent để có sơ đồ đẹp là tự tăng chi phí, latency và số điểm hỏng.
4. A2A có phải “HTTP của kỷ nguyên AI”?
So sánh A2A với HTTP là một ẩn dụ hấp dẫn. Nó nhấn mạnh giấc mơ về mạng lưới mở nơi Agent có thể tìm nhau, hiểu nhau và cộng tác qua nền tảng. Nhưng tôi sẽ không gọi A2A là HTTP mới ở thời điểm này. A2A mới đạt v1.0 vào tháng 3/2026; con đường từ một protocol có nhiều bên ủng hộ đến một chuẩn được vận hành nhất quán luôn dài.
Điều đáng tin hơn là hướng đi: chuẩn mở thường có cơ hội vượt qua các hệ kín khi nhiều nhà cung cấp cần kết nối lẫn nhau. Việc AWS, Microsoft, Google Cloud, IBM và các bên enterprise xuất hiện quanh A2A là tín hiệu mạnh. Song tín hiệu không phải kết quả. Phần quyết định nằm ở conformance: mỗi nền tảng hỗ trợ spec sâu đến đâu, xử lý lỗi ra sao, và các implementation có tương thích ngoài demo hay không.
4.1. “Internet of Agents” nghe lớn, nhưng bài toán bắt đầu rất nhỏ
Khái niệm Internet of Agents dễ khiến người ta nghĩ đến Agent tự do đi khắp Internet để thuê nhau làm việc. Thực tế doanh nghiệp sẽ đi chậm hơn nhiều. Use case đầu tiên hợp lý thường là giữa các Agent đã biết trước, thuộc một nhóm đối tác hoặc nằm trong một boundary được kiểm soát.
Đừng mở discovery ra Internet công cộng rồi hy vọng Signed Agent Cards tự lo phần còn lại. Danh tính có xác thực chưa nói gì về uy tín, điều khoản dữ liệu, chất lượng kết quả và trách nhiệm khi hành động sai. Những thứ đó cần policy, allowlist, logging, giới hạn capability và quy trình kiểm toán.
4.2. AP2 và UCP: khi Agent có thể bước vào giao dịch
A2A còn liên quan tới Agent Payments Protocol (AP2) và Universal Commerce Protocol (UCP). Mục tiêu là để Agent không dừng ở trao đổi thông tin mà có thể thực hiện giao dịch tài chính tự động, kèm chữ ký chứng thực sự đồng thuận của người dùng. AP2 đã thu hút hơn 60 tổ chức tài chính.
Đây là phần khiến tôi vừa thấy thú vị vừa thấy cần thận trọng nhất. Một Agent trả lời sai có thể gây phiền. Một Agent đặt hàng, thanh toán hay cam kết điều khoản sai thì hậu quả khác hẳn. “Có sự đồng thuận của người dùng” là nền tảng cần thiết, nhưng doanh nghiệp còn phải xác định hạn mức, loại giao dịch được phép, điểm cần human approval và bằng chứng lưu trữ sau giao dịch.
Giao thức thanh toán không xóa trách nhiệm. Nó làm trách nhiệm cần được mô tả rõ hơn trong hệ thống.
5. Các Cloud và framework đang nhập cuộc ra sao?
Đà hỗ trợ A2A không nằm trên giấy. Microsoft tích hợp A2A vào Azure AI Foundry và Copilot Studio. AWS tích hợp vào Bedrock AgentCore Runtime. Google Cloud hỗ trợ native. Huawei triển khai giao tiếp giữa trợ lý Celia và các Agent trên HarmonyOS. LangGraph và CrewAI cũng hỗ trợ A2A.
Khi những cái tên này cùng xuất hiện, người dùng có cơ hội xây Agent trên một runtime và kết nối với Agent ở hệ khác. Đây là lý do chuẩn mở quan trọng với doanh nghiệp: giảm khả năng một quyết định công cụ hôm nay khóa toàn bộ kiến trúc ngày mai.
5.1. Vendor lock-in chưa biến mất
Dùng A2A không tự động hết vendor lock-in. Model, runtime, observability, identity provider, data warehouse, pricing và các dịch vụ managed vẫn tạo lực kéo rất mạnh. Một Agent nói A2A được với thế giới bên ngoài vẫn có thể phụ thuộc sâu vào dịch vụ độc quyền bên trong.
Nhưng A2A ít nhất tạo một điểm thoát ở lớp giao tiếp. Doanh nghiệp có thể giữ capability dưới dạng Agent service thay vì nhúng chặt nó vào một Workflow độc quyền. Khi cần thay thế implementation, bên gọi vẫn giao tiếp theo contract đã có. Đó là lợi ích kiến trúc thật, dù không hào nhoáng.
5.2. Đừng đánh đồng hỗ trợ với sẵn sàng production
“Hỗ trợ A2A” có thể mang nhiều nghĩa: có SDK, có endpoint, có integration trong studio, hay đã có đầy đủ discovery, identity, policy và observability. Người mua cần hỏi rất cụ thể: nền tảng hỗ trợ phần nào của A2A v1.0? Signed Agent Cards được xử lý thế nào? Có log delegation xuyên Agent không? Có thể áp policy theo capability không?
Tôi sẽ không chọn nền tảng vì logo A2A trên trang marketing. Tôi sẽ yêu cầu một proof of concept có task thật, lỗi thật và audit log thật.
6. Tác động tới dân Automation: n8n, Make và Custom Agents
Dân Automation thường quen với một sơ đồ lớn: trigger đi vào, qua hàng chục node, rẽ nhánh, gọi API rồi ghi kết quả. Cách đó vẫn tốt cho các quy trình xác định rõ. Nhưng khi nghiệp vụ cần chuyên môn khác nhau, dữ liệu bị phân quyền hoặc nhiều đội sở hữu nhiều hệ thống, một Workflow khổng lồ nhanh chóng thành cục monolith khó sửa.
A2A và MCP gợi ý một tư duy khác: xây các micro-agents chuyên biệt. Agent CRM chịu trách nhiệm ngữ cảnh khách hàng. Agent tài chính chịu trách nhiệm phân tích tài chính. Agent vận hành xử lý logistics. Mỗi Agent có contract rõ, tool riêng qua MCP và giao tiếp giữa nhau qua A2A khi cần.
Đây không phải lời kêu gọi bỏ n8n hay Make. Tôi nghĩ n8n vẫn rất hợp làm orchestration có kiểm soát, tích hợp hệ thống và các bước deterministic. Thay vì cố biến n8n thành “bộ não biết mọi thứ”, hãy để nó điều phối những phần cần Workflow rõ ràng, còn capability AI phức tạp được đóng gói thành Agent service.
6.1. Một thiết kế thực dụng cho đội automation
- Chọn một capability có ranh giới rõ, ví dụ phân tích tài chính hoặc phân loại yêu cầu CRM.
- Định nghĩa input, output, lỗi và quyền hạn của capability trước khi chọn framework.
- Expose tool nội bộ cho Agent đó qua MCP, thay vì rải API key qua nhiều Workflow.
- Khi có Agent khác cần dùng capability, kết nối qua A2A thay vì gọi thẳng vào memory hay tool nội bộ.
- Giữ n8n hoặc nền tảng low-code ở vai trò điều phối các bước cố định, approval và tích hợp hệ thống.
- Log mọi delegation: Agent nào gọi, gửi dữ liệu gì, nhận kết quả nào và hành động nào được thực thi.
Đây là thay đổi tư duy quan trọng hơn việc học thêm một node mới. Nếu bạn đang theo dõi xu hướng Agentic AI rộng hơn, bài Năm 2026: Agentic AI và Tự Động Hóa Thông Minh Bùng Nổ cũng hữu ích để đặt câu chuyện protocol vào bài toán vận hành và ROI, thay vì nhìn nó như cuộc chơi framework.
6.2. Low-code có tận dụng được không?
Có, nhưng không theo kiểu bấm vài nút là có mạng lưới Agent an toàn. Low-code giúp nối trigger, form, webhook, approval và API nhanh. Nó không thay đội kỹ thuật quyết định identity, key management, data boundary hay semantics của task.
Với người làm n8n hoặc Make, bước đi hợp lý là hiểu endpoint, contract và quyền truy cập. Khi nền tảng bổ sung A2A connector hay MCP integration, người hiểu ba thứ này sẽ dùng được. Người chỉ kéo node mà không biết dữ liệu đang đi đâu sẽ tạo ra automation khó kiểm soát ở tốc độ nhanh hơn.
7. Những rào cản doanh nghiệp chưa được giải quyết
Chuẩn hóa giao tiếp không đồng nghĩa với chuẩn hóa niềm tin. A2A đã có Signed Agent Cards, web-aligned architecture và cơ chế delegation, nhưng các vấn đề khó nhất của doanh nghiệp vẫn nằm phía trên protocol.
7.1. Authorization boundary
Agent A có quyền nhờ Agent B làm việc không? Agent B được dùng tool nào khi nhận yêu cầu? Kết quả nào được trả lại? Quyền đó có thay đổi theo khách hàng, quốc gia, loại dữ liệu hay giá trị giao dịch không? Đây là các câu hỏi authorization mà không protocol nào trả lời thay doanh nghiệp.
Thiết kế tốt cần tách identity của Agent, identity của người dùng và quyền thực thi cụ thể. Đừng cấp cho một Agent “quyền của người dùng” theo cách mơ hồ rồi để nó tự suy diễn phạm vi. Với các capability nhạy cảm, policy nên bắt buộc approval hoặc giới hạn hành động ở mức có thể kiểm chứng.
7.2. Audit trail và trách nhiệm
Khi Agent CRM giao việc cho Agent tài chính, rồi Agent tài chính dùng MCP gọi một tool nội bộ, doanh nghiệp cần truy lại được toàn bộ chuỗi. Không phải chỉ để debug. Đó là cơ sở cho compliance, điều tra sự cố và phân định trách nhiệm.
Log cần trả lời được các câu thực tế: task bắt đầu từ đâu, Agent Card nào được dùng, identity nào ký, input nào được truyền, tool nào được gọi, output nào dẫn tới hành động cuối. Nếu không có chuỗi dấu vết này, Multi-Agent chỉ là automation phức tạp hơn với khả năng giải thích thấp hơn.
7.3. Conformance và chất lượng implementation
A2A có spec không có nghĩa mọi implementation xử lý giống nhau. Khác biệt ở SDK, phiên bản, error handling, streaming, authentication, observability và policy enforcement có thể làm integration hỏng đúng lúc đưa vào production.
Vì vậy, hãy kiểm thử cross-platform thay vì chỉ kiểm thử trong cùng một vendor. Một Agent LangGraph gọi Agent trên Cloud khác mới là bài kiểm tra đáng giá hơn nhiều so với hai demo cùng một stack.
8. Lộ trình cho kỹ sư AI và doanh nghiệp
Tôi sẽ không khuyên doanh nghiệp “chuyển sang A2A ngay”. Câu khuyên đó vô trách nhiệm nếu chưa biết dữ liệu, hệ thống cũ, quy định nội bộ và năng lực vận hành. Nhưng cũng không nên coi A2A là tin tức để đọc xong rồi quên. Đây là lúc phù hợp để thiết kế sao cho không tự khóa đường đi sau này.
8.1. Bắt đầu bằng MCP ở những chỗ dữ liệu và tool đang rối
Lập danh sách tools, API, database và file system mà Agent đang hoặc sẽ cần truy cập. Xác định chủ sở hữu, dữ liệu nhạy cảm, quyền đọc/ghi và cách log. Nếu các kết nối này đang là API key cắm thẳng vào prompt hay Workflow, đó là điểm cần sửa trước khi nói đến mạng lưới Agent.
8.2. Thiết kế Agent như một service có hợp đồng
Mỗi Agent nên có capability hẹp, input rõ, output rõ và điều kiện từ chối rõ. Agent càng mơ hồ, delegation càng khó kiểm soát. Đừng xây một “siêu Agent doanh nghiệp” rồi hy vọng A2A sẽ làm nó dễ quản trị. A2A phát huy giá trị khi các Agent có ranh giới trách nhiệm đủ sạch.
8.3. Thử nghiệm kiến trúc lai
Một thử nghiệm tốt có thể dùng n8n điều phối intake và approval, dùng một Agent service xử lý capability chuyên môn qua MCP, sau đó dùng A2A cho giao tiếp với Agent thứ hai. Chọn task không có quyền giao dịch tài chính ngay từ đầu. Đo thời gian tích hợp, chất lượng kết quả, số lỗi, khả năng audit và công sức thay đổi khi thay một Agent.
Nếu proof of concept chỉ chứng minh LLM viết được câu trả lời hay, nó chưa chứng minh gì về A2A. Proof of concept cần chứng minh contract, identity, delegation và ranh giới dữ liệu hoạt động khi có lỗi.
Câu hỏi thường gặp
A2A có thay thế hoàn toàn REST API trong tự động hóa không?
Không. A2A được thiết kế web-aligned và tương thích với HTTP, REST, gRPC cùng hạ tầng proxy hiện có. REST API vẫn phù hợp cho service-to-service integration xác định rõ. A2A thêm lớp quy ước dành cho discovery, delegation và trao đổi task giữa Agent; nó không biến mọi API thành Agent.
MCP và A2A có xung đột nếu dùng đồng thời không?
Không. MCP phục vụ kết nối Agent với tools và data sources nội bộ. A2A phục vụ giao tiếp giữa các Agent độc lập. Một kiến trúc tự nhiên là mỗi Agent dùng MCP để gọi tool phía trong, rồi dùng A2A để nhận hoặc giao task với Agent phía ngoài.
Signed Agent Cards có đủ bảo mật để cho Agent bên ngoài gọi vào hệ thống nội bộ?
Không đủ nếu đứng một mình. Chữ ký mật mã giúp xác thực danh tính của Agent Card và giảm rủi ro mạo danh trong môi trường multi-tenant. Doanh nghiệp vẫn cần authorization policy, giới hạn capability, quản lý khóa, logging, audit trail và cơ chế approval cho hành động nhạy cảm.
Dân n8n hoặc Make không viết code sâu có dùng A2A được không?
Có thể, khi nền tảng có integration phù hợp. Nhưng phần khó không nằm ở thao tác kéo thả. Người triển khai vẫn phải hiểu contract của Agent, dữ liệu nào được chia sẻ, Agent nào được phép gọi Agent nào và hành động nào cần người duyệt. Low-code giảm công sức tích hợp; nó không giảm trách nhiệm thiết kế hệ thống.
Doanh nghiệp nên triển khai Multi-Agent ngay vì các Cloud lớn đã hỗ trợ A2A?
Không nên quyết định theo logo hỗ trợ. Hãy dùng Multi-Agent khi có các capability thực sự tách biệt, ranh giới quyền hạn rõ hoặc nhu cầu kết nối Agent giữa nhiều nền tảng. Nếu một Agent với vài tools đã giải quyết bài toán tốt, thêm nhiều Agent có thể chỉ làm tăng latency, chi phí và độ khó vận hành.
Nguồn tham khảo: Agent2Agent Về Chung Nhà Với MCP: AI Agent Sắp ‘Biết Nói Chuyện’ Và Bước Chuyển Mình Của Dân Automation
Bài viết là góc nhìn cá nhân của tác giả, mang tính tham khảo — không phải tin tức báo chí.
📬 Nhận bài viết mới — miễn phí
Đừng bỏ lỡ bài viết tiếp theo. Đăng ký để nhận trong inbox.

Tác giả
Cường Nguyễn — AI Thực Chiến
Tôi là Cường Nguyễn - Founder của AI Ops Solutions.
Tôi từng là Logistics Operations Manager và đồng sáng lập thương hiệu CATCA - #1 Shopee ngành Pet Care.
10 năm kinh nghiệm Logistics/E-commerce OperationsCo-founder CATCA - #1 Shopee ngành Pet CareMột trong 300+ n8n Verified Creator toàn cầuTư vấn Giải pháp chuyển đổi số bằng AI cho 3 SMEs/quý


