Bài viết
Bài viết cá nhân
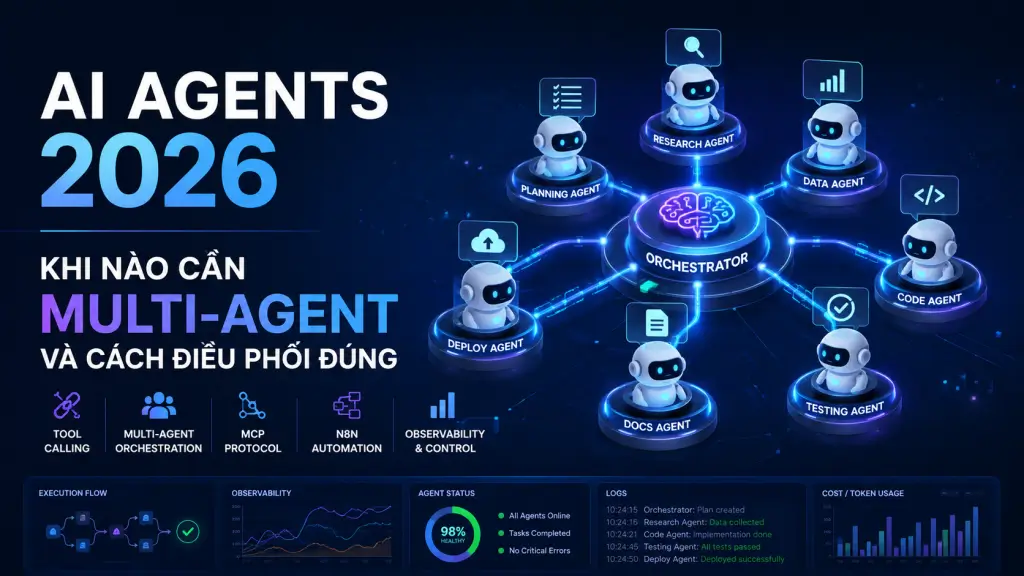
AI Agents 2026: Khi nào cần Multi-Agent và cách điều phối đúng
👤 cuongnguyen📅 11/08/2026⏱ 27 phút đọc
Trong bài viết này(38 mục)⌄
- AI Agents năm 2026: Vì sao cuộc chơi chuyển sang orchestration?
- Từ chatbot biết trả lời đến agent biết lập kế hoạch và hành động
- Ba lớp cần phân biệt: model, tool calling và orchestration
- Luận điểm chính: nhiều agent không đồng nghĩa với hệ thống tốt hơn
- Giải phẫu một AI agent đơn giản
- Vòng lặp perception–reasoning–tool use–verification
- Tool calling: schema, quyền hạn, kết quả và lỗi
- Memory, context boundary và output contract
- Các agent pattern quan trọng trong thực tế
- Sequential workflow: khi các bước phụ thuộc tuần tự
- Router và evaluator-optimizer: phân loại, kiểm tra và sửa kết quả
- Planner–executor: tách lập kế hoạch khỏi thực thi
- Multi-agent orchestration: handoffs hay agents as tools?
- Handoffs: chuyển quyền sở hữu cho specialist agent
- Agents as tools: manager giữ câu trả lời cuối cùng
- Cách chọn pattern dựa trên ownership, policy và trace
- Khi nào nên dùng multi-agent và khi nào không?
- Use case phù hợp: workstream độc lập, song song và context chuyên biệt
- Anti-pattern: chia nhỏ quá sớm, shared state và chain tuần tự
- Đánh đổi về token, latency, độ phức tạp và approval surface
- MCP và tương lai của tool ecosystem
- MCP giải quyết bài toán chuẩn hóa kết nối agent với tool và resource
- Specification 2026-07-28: stateless core, routing và caching
- Tasks, MRTR và authorization: từ demo sang production
- Ví dụ AI Ops với n8n: từ một agent đến multi-agent
- Workflow nền: một AI Agent gọi HTTP, database và Slack
- Tách planner, researcher, executor và reviewer trong n8n
- Thiết kế guardrail, approval human-in-the-loop và idempotency
- Đo lường, eval và observability cho hệ thống nhiều agent
- Trace cần có: agent, handoff, tool call, retry và token usage
- Eval theo task success, factuality, tool accuracy và policy compliance
- Dashboard AI Ops: latency, cost, failure mode và khả năng replay
- Câu hỏi thường gặp
- Khi nào một agent có tool tốt hơn multi-agent?
- Handoff khác gì với gọi specialist như một tool?
- MCP có phải là framework để điều phối multi-agent không?
- Trong n8n, nên tách agent ngay từ đầu hay tiến hóa dần?
- Làm sao biết multi-agent đang tạo giá trị thay vì chỉ tăng chi phí?
AI Agents năm 2026: Vì sao cuộc chơi chuyển sang orchestration?
AI Agents 2026 không còn chỉ là các chatbot biết trả lời câu hỏi hay gọi một API đơn giản. Trọng tâm đang dịch chuyển sang orchestration: thiết kế cách một hệ thống nhận nhiệm vụ, phân rã công việc, cấp quyền dùng công cụ, kiểm tra kết quả và đưa ra câu trả lời có trách nhiệm. Sự thay đổi này quan trọng vì năng lực của model chỉ là một phần của hệ thống; giá trị vận hành nằm ở cách model được đặt trong một vòng lặp có context, tools, policy, memory và cơ chế giám sát.
Một agent hiện đại có thể đọc ticket hỗ trợ, tìm dữ liệu trong kho tri thức, gọi API CRM, tạo bản nháp phản hồi và xin phê duyệt trước khi gửi. Nhưng khi quy trình có nhiều nhánh, nhiều miền kiến thức hoặc nhiều loại quyền hạn, câu hỏi không còn là “model nào thông minh hơn”, mà là agent nào sở hữu bước nào, ai chịu trách nhiệm cho output cuối và trace có giúp đội ngũ tái hiện lỗi hay không. Đây là lý do kiến trúc agent đang tiến về các hệ thống có điều phối thay vì một prompt ngày càng dài.
Từ chatbot biết trả lời đến agent biết lập kế hoạch và hành động
Chatbot truyền thống chủ yếu tối ưu cho hội thoại: nhận input, sinh output và đôi khi tra cứu một nguồn dữ liệu. Agent mở rộng chu trình đó thành nhận thức, suy luận, hành động và kiểm chứng. Tool calling cho phép model đề xuất hành động theo schema; workflow engine đảm bảo hành động được thực thi đúng; còn human approval chặn những thay đổi có rủi ro trước khi chúng chạm vào hệ thống thật.
- Model: Diễn giải ngôn ngữ, suy luận trên context và quyết định khi nào cần một hành động.
- Tool calling: Kết nối suy luận với các thao tác cụ thể như truy vấn database, gọi HTTP API hoặc gửi Slack.
- Orchestration: Điều phối thứ tự, ownership, retry, handoff, approval và kết quả tổng hợp của toàn bộ workflow.
Ba lớp cần phân biệt: model, tool calling và orchestration
Nhầm lẫn giữa ba lớp này là nguyên nhân phổ biến khiến dự án agent trở nên phức tạp. LLM không tự tạo ra một quy trình nghiệp vụ đáng tin cậy; tool không tự quyết định quyền truy cập; và orchestrator không thay thế khả năng suy luận của model. Một hệ thống tốt phân định rõ nơi ra quyết định linh hoạt, nơi áp dụng luật cứng và nơi lưu lại bằng chứng cho từng bước.
Ví dụ, agent có thể quyết định cần lấy lịch sử khách hàng, nhưng lớp ứng dụng mới là nơi thực thi function call và trả lại function_call_output. Tương tự, agent có thể đề xuất gửi hoàn tiền, nhưng policy engine hoặc người phê duyệt mới được phép cho hành động đó xảy ra. Phân tách này biến AI capability thành operational capability có thể kiểm soát, thay vì một hộp đen có quyền quá lớn.
Luận điểm chính: nhiều agent không đồng nghĩa với hệ thống tốt hơn
Sự hấp dẫn của multi-agent thường đến từ hình ảnh một “đội ngũ AI” gồm planner, researcher, coder và reviewer. Tuy nhiên, mỗi agent mới đồng nghĩa với thêm prompt, thêm context boundary, thêm trace, thêm approval surface và thêm điểm có thể thất bại. Khuyến nghị thực dụng là bắt đầu với một agent, sau đó chỉ tách thành nhiều agent khi việc tách tạo cải thiện đáng kể về cô lập capability, cô lập policy, độ rõ prompt hoặc khả năng đọc trace.
Nguyên tắc kiến trúc: Multi-agent không phải là mục tiêu. Ownership rõ ràng, context phù hợp và workflow có thể quan sát mới là mục tiêu.
- Nên bắt đầu đơn giản: Một agent có tool và output contract thường nhanh hơn để đánh giá giá trị ban đầu.
- Chỉ tách khi có ranh giới: Mỗi specialist cần có nhiệm vụ, quyền hạn, input và output riêng biệt.
- Đo trước khi mở rộng: So sánh task success, latency, token usage và tỷ lệ lỗi trước và sau orchestration.
Giải phẫu một AI agent đơn giản
Một single agent được thiết kế tốt không phải là một prompt dài kèm danh sách tool. Nó là một vòng lặp có cấu trúc, trong đó agent hiểu mục tiêu, chọn thao tác, nhận kết quả, đánh giá bằng chứng và chỉ kết thúc khi output đáp ứng hợp đồng đã định. Input contract cần làm rõ dữ liệu đầu vào; output contract cần làm rõ cấu trúc kết quả, mức tin cậy, nguồn tham chiếu và trạng thái hành động.
Vòng lặp perception–reasoning–tool use–verification
Ở pha perception, agent xác định ý định, dữ kiện đã có và dữ kiện còn thiếu. Trong pha reasoning, agent lập kế hoạch ở mức vừa đủ để chọn bước tiếp theo. Khi cần dữ liệu hoặc hành động ngoài model, nó gọi tool theo schema đã công bố. Sau khi nhận kết quả, pha verification kiểm tra tính đầy đủ, lỗi tool, mâu thuẫn dữ liệu hoặc điều kiện policy trước khi tạo output.
- Perception: Chuẩn hóa câu hỏi, nhận diện entity và đánh giá context hiện có.
- Reasoning: Chọn hành động tiếp theo thay vì cố gắng giải toàn bộ bài toán trong một lần sinh text.
- Tool use: Gọi công cụ theo tham số có kiểm soát, không để model trực tiếp thực thi tác vụ ngoài hệ thống.
- Verification: Đối chiếu kết quả tool với mục tiêu, policy và định dạng đầu ra yêu cầu.
Tool calling: schema, quyền hạn, kết quả và lỗi
Tool schema là giao diện hợp đồng giữa model và ứng dụng. Schema càng rõ, agent càng ít phải đoán tên trường, kiểu dữ liệu và ý nghĩa tham số. Nhưng schema không phải cơ chế bảo mật duy nhất: quyền hạn phải được thực thi ở lớp ứng dụng, với allowlist, giới hạn phạm vi dữ liệu và các bước approval cho thao tác nhạy cảm. Agent có thể yêu cầu “xóa bản ghi”, còn dịch vụ thực thi phải xác định liệu yêu cầu đó có được phép hay không.
Kết quả tool cũng cần được xem như dữ liệu có thể lỗi. Một API có thể timeout, database có thể trả dữ liệu rỗng, hoặc một dịch vụ có thể trả kết quả không còn mới. Vì vậy, agent cần nhận trạng thái thành công, thất bại, retryable error và thông điệp chẩn đoán thay vì chỉ nhận một chuỗi văn bản mơ hồ. Error handling và idempotency đặc biệt quan trọng khi workflow có gửi thông báo, cập nhật dữ liệu hoặc tạo ticket.
Memory, context boundary và output contract
Memory không nên được hiểu là “lưu mọi thứ agent từng thấy”. Working context phục vụ nhiệm vụ hiện tại, còn memory dài hạn cần được chọn lọc, có nguồn gốc và có policy lưu giữ. Trong những hệ thống dựa trên tri thức doanh nghiệp, việc thiết kế retrieval đáng tin cậy quan trọng hơn việc nhồi toàn bộ tài liệu vào context; nền tảng này có thể tham khảo trong hướng dẫn kiến trúc RAG từ Zero đến Production, nơi dữ liệu, truy xuất và trả lời được tách thành các lớp kiểm soát được.
Context boundary là giới hạn thông tin mà một agent được nhận để hoàn thành nhiệm vụ. Boundary tốt làm giảm nhiễu, giảm rủi ro lộ dữ liệu và giúp trace dễ đọc hơn. Đồng thời, output contract buộc agent trả về kết quả theo format có thể tiêu thụ được: chẳng hạn kết luận, bằng chứng, hành động đề xuất, mức tin cậy và các câu hỏi cần làm rõ. Đây là nền tảng để một agent khác hoặc workflow engine xử lý output một cách ổn định.
- Context tối thiểu: Chỉ gửi dữ liệu cần thiết cho nhiệm vụ, không chuyển toàn bộ lịch sử mặc định.
- Memory có provenance: Mỗi dữ kiện lưu dài hạn nên truy được nguồn và thời điểm cập nhật.
- Output có cấu trúc: Ưu tiên object hoặc schema rõ ràng thay cho câu trả lời tự do khi output sẽ được máy xử lý tiếp.
Các agent pattern quan trọng trong thực tế
Trước khi thiết kế một mạng lưới agent, đội ngũ nên nhận diện pattern phù hợp với cấu trúc công việc. Workflow pattern tốt phản ánh dependency thực tế, không phản ánh sơ đồ tổ chức hay xu hướng công nghệ. Ba nhóm phổ biến là luồng tuần tự, router kèm evaluator và planner–executor. Mỗi pattern đều có thể chạy với một agent hoặc nhiều agent, tùy mức độ tách biệt của capability và policy.
Sequential workflow: khi các bước phụ thuộc tuần tự
Sequential workflow phù hợp khi bước sau phụ thuộc trực tiếp vào đầu ra bước trước: lấy yêu cầu, xác thực dữ liệu, tạo dự thảo, kiểm tra policy, rồi mới thực thi. Trong tình huống này, tách mỗi bước thành một agent thường không đem lại lợi ích vì context phải truyền liên tục, mutable state được cập nhật thường xuyên và execution graph vốn đã cố định. Một agent với các tool và điều kiện chuyển bước rõ ràng có thể dễ vận hành hơn.
- Điểm mạnh: Luồng xử lý dễ kiểm soát, phù hợp nghiệp vụ có thứ tự bắt buộc.
- Rủi ro: Nếu model được tự do bỏ qua bước, workflow có thể vi phạm policy.
- Thiết kế tốt: Dùng rule hoặc state machine cho các điểm bắt buộc, dùng agent cho phần cần diễn giải.
Router và evaluator-optimizer: phân loại, kiểm tra và sửa kết quả
Router nhận yêu cầu và đưa nó đến capability phù hợp: ví dụ hỗ trợ kỹ thuật, tra cứu chính sách hoặc phân tích dữ liệu. Router chỉ nên làm nhiệm vụ định tuyến với output hẹp, thay vì kiêm luôn trả lời chuyên sâu. Pattern evaluator-optimizer lại tách bước tạo kết quả khỏi bước kiểm tra, nơi evaluator đánh giá factuality, format, policy compliance hoặc mức đầy đủ rồi yêu cầu sửa khi cần.
Điểm cần tránh là biến evaluator thành một “thẩm phán” mơ hồ. Evaluation phải có rubric, tiêu chí pass/fail và giới hạn số vòng sửa. Nếu không, workflow có thể lặp vô hạn, tiêu tốn token usage mà không cải thiện task success. Với tác vụ rủi ro cao, evaluator tốt nhất nên kết hợp kiểm tra xác định được bằng code với đánh giá ngữ nghĩa của model.
Planner–executor: tách lập kế hoạch khỏi thực thi
Planner–executor hữu ích khi công việc cần suy nghĩ về trình tự nhưng các hành động thực thi phải bị giới hạn. Planner agent tạo kế hoạch theo mục tiêu và policy; executor chỉ nhận các bước hợp lệ để gọi tool. Sự tách biệt này giúp giảm quyền của phần lập kế hoạch, đồng thời làm trace rõ hơn: đội vận hành biết bước nào là đề xuất và bước nào thực sự đã tạo thay đổi.
- Planner: Đề xuất các bước, dependency, dữ kiện cần thu thập và điều kiện dừng.
- Executor: Thực hiện các lệnh trong phạm vi cho phép, trả trạng thái và bằng chứng.
- Reviewer: Kiểm tra kế hoạch hoặc kết quả khi tác vụ có yêu cầu chất lượng, an toàn hay compliance cao.
Thiết kế hiệu quả: Hãy để deterministic code kiểm soát những gì phải chính xác tuyệt đối, và để agent xử lý những vùng cần diễn giải hoặc lựa chọn linh hoạt.
Multi-agent orchestration: handoffs hay agents as tools?
Khi quyết định dùng nhiều agent, câu hỏi quan trọng nhất là ownership. Tài liệu OpenAI phân biệt hai pattern cốt lõi: handoffs và agents as tools. Cả hai đều cho phép tận dụng specialist, nhưng khác nhau ở việc ai kiểm soát cuộc hội thoại, ai chịu trách nhiệm output cuối và policy được áp dụng ở đâu.
Handoffs: chuyển quyền sở hữu cho specialist agent
Trong handoff, agent ban đầu chuyển quyền kiểm soát câu trả lời cho một agent chuyên trách. Specialist sau đó trở thành agent sở hữu tương tác, có thể sử dụng prompt, tools và policy riêng. Handoff phù hợp khi miền vấn đề thay đổi thật sự, ví dụ từ tiếp nhận chung sang hỗ trợ kỹ thuật chuyên sâu, hoặc từ tư vấn sản phẩm sang quy trình xử lý yêu cầu có policy riêng.
Lợi ích của handoff là ranh giới rõ: specialist không cần mang toàn bộ prompt và toolset của agent trước đó. Nhưng đổi lại, hệ thống phải quản lý context transfer, trạng thái phiên và kỳ vọng của người dùng. Nếu handoff diễn ra thường xuyên mà không có lý do nghiệp vụ, trải nghiệm có thể rời rạc và trace có thể trở nên khó theo dõi.
Agents as tools: manager giữ câu trả lời cuối cùng
Với agents as tools, một manager agent vẫn giữ ownership của phản hồi cuối, nhưng gọi specialist như những capability bị giới hạn. Researcher có thể chỉ trả về bằng chứng, analyst chỉ trả về bảng kết luận, còn manager tổng hợp, kiểm tra và trình bày cho người dùng. Pattern này hữu ích khi một câu trả lời cần phối hợp nhiều chuyên môn nhưng cần một giọng nói, một policy và một người chịu trách nhiệm cuối cùng.
Về kiến trúc, manager cần có contract chặt chẽ cho từng specialist: input là gì, output là gì, thời hạn ra sao và specialist không được phép làm gì. Nếu specialist được trao tool ghi dữ liệu nhưng manager không nhìn thấy ý định và kết quả, governance sẽ suy yếu. Vì vậy, agents as tools thường phù hợp nhất khi specialist có capability hẹp, context chuyên biệt và output có cấu trúc.
Cách chọn pattern dựa trên ownership, policy và trace
- Chọn handoff: Khi specialist cần sở hữu toàn bộ tương tác hoặc có policy, toolset và persona riêng biệt.
- Chọn agents as tools: Khi manager phải duy trì một output thống nhất và specialist chỉ đóng góp kết quả trung gian.
- Chọn single agent: Khi tác vụ chủ yếu tuần tự, chia sẻ cùng state hoặc không có ranh giới capability đủ mạnh.
- Ưu tiên trace: Mỗi lần chuyển quyền hay gọi specialist phải ghi được lý do, input, output và trạng thái.
Khi nào nên dùng multi-agent và khi nào không?
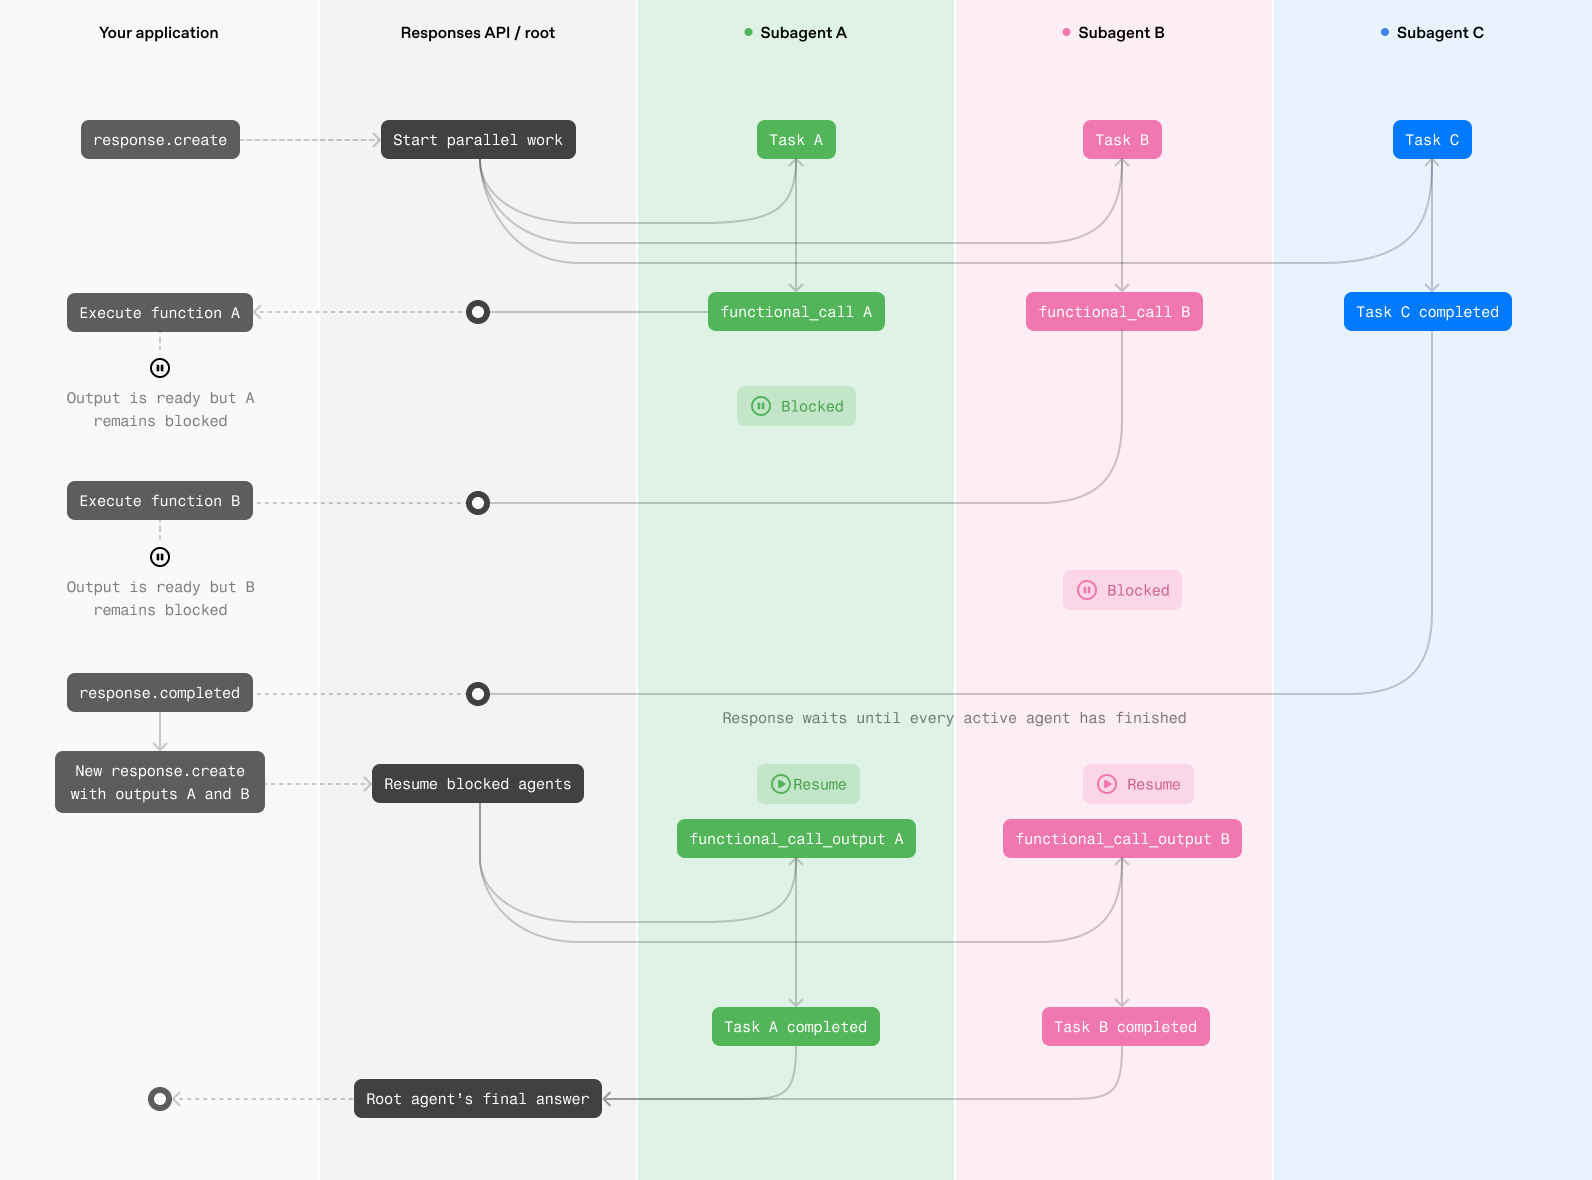
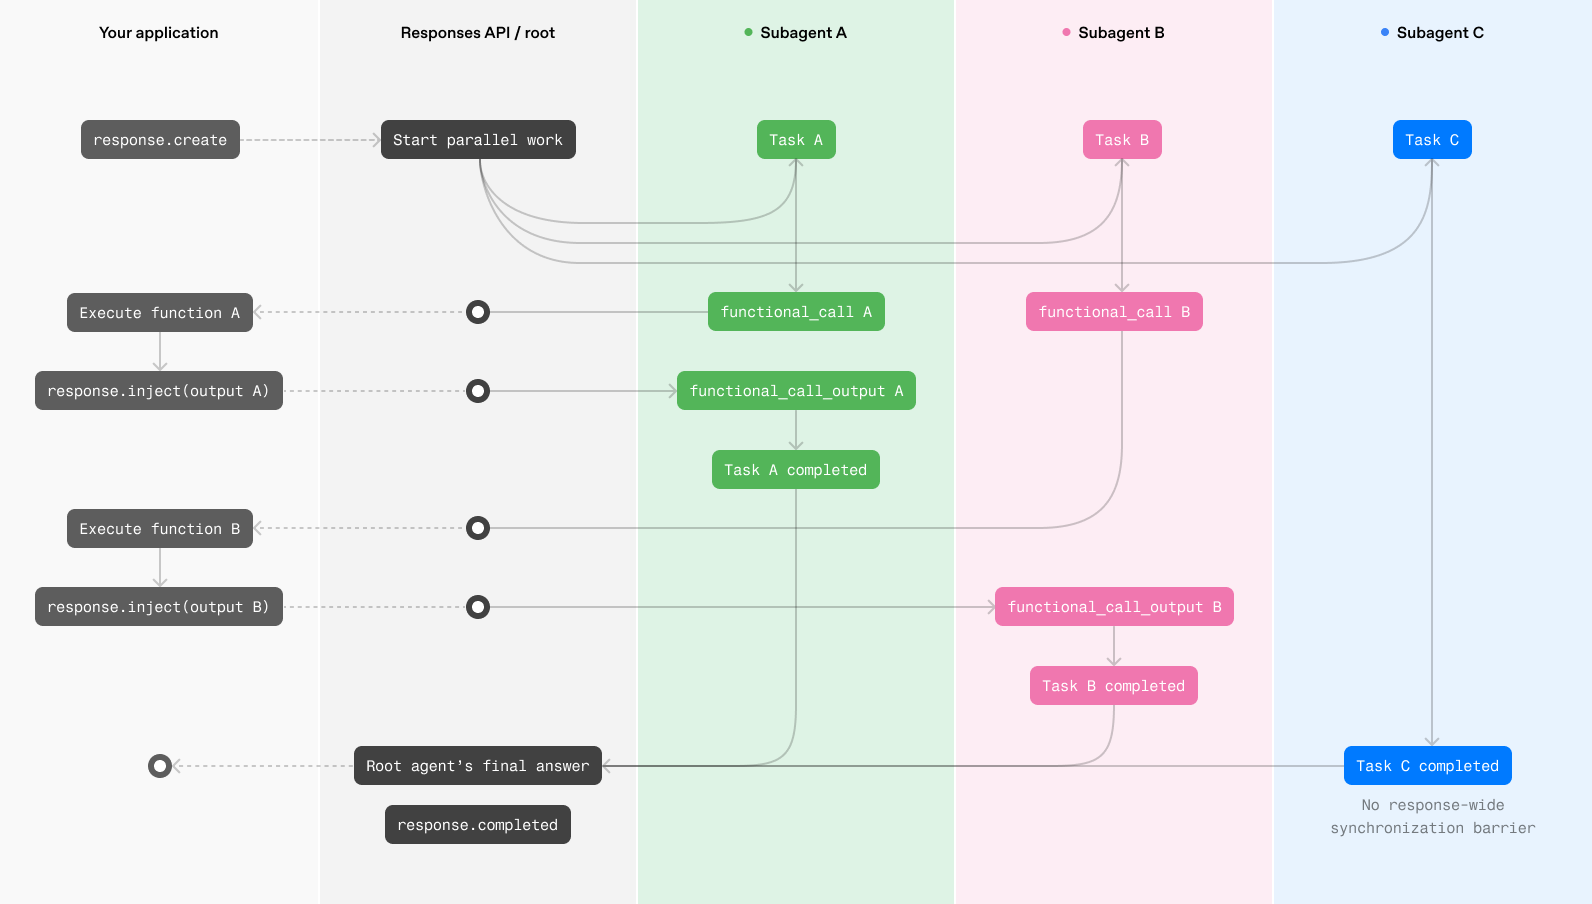
Multi-agent phát huy giá trị khi có các workstream độc lập có thể chạy song song, có context khác nhau hoặc có ranh giới policy rõ. Ví dụ gồm khám phá nhiều phần của codebase, so sánh nhiều tài liệu hay giả thuyết, nghiên cứu nhiều nguồn, triển khai các thành phần độc lập, viết test riêng hoặc điều tra nhiều nguyên nhân lỗi cùng lúc. Trong các trường hợp này, root agent có thể tạo subagent, cấp cho mỗi subagent một nhiệm vụ và context giới hạn, rồi tổng hợp kết quả.
Use case phù hợp: workstream độc lập, song song và context chuyên biệt
Điểm mấu chốt không phải là số lượng agent mà là mức độ độc lập. Nếu ba nhánh nghiên cứu có thể hoàn thành mà không phải ghi liên tục vào cùng một state, chạy song song có thể cải thiện thời gian hoàn tất. Tuy nhiên, thêm subagent luôn làm tăng token usage và không đảm bảo giảm latency hoặc tăng chất lượng. Tài liệu OpenAI mô tả max_concurrent_subagents là 3 theo mặc định và đây là mức được khuyến nghị cho phần lớn workload.
- Research đa nguồn: Mỗi subagent kiểm tra một tập tài liệu, sau đó root agent đối chiếu kết quả.
- Code investigation: Các subagent khảo sát module hoặc giả thuyết lỗi khác nhau trước khi hợp nhất chẩn đoán.
- Triển khai độc lập: Một nhánh tạo component, nhánh khác viết test, miễn là contract giao tiếp đã rõ.
- Context chuyên biệt: Mỗi agent chỉ nhận dữ liệu liên quan để giảm nhiễu và giới hạn rủi ro lộ thông tin.
Anti-pattern: chia nhỏ quá sớm, shared state và chain tuần tự
Không nên dùng multi-agent chỉ vì tác vụ nghe có vẻ lớn. Khi các bước phụ thuộc tuần tự, khi nhiều agent phải ghi thường xuyên vào cùng một mutable state, khi execution graph cố định hoặc phần lớn thời gian bị chi phối bởi một thao tác bên ngoài chậm, thêm agent thường chỉ tạo overhead. Một request chờ API chậm sẽ không nhanh hơn nếu nó được bọc trong ba lớp manager, planner và reviewer.
Chia nhỏ quá sớm cũng tạo ra prompt mới, trace mới và bề mặt phê duyệt mới. Mỗi đường truyền context là cơ hội cho sai lệch diễn giải; mỗi specialist là một policy cần kiểm thử. Vì vậy, hãy chứng minh rằng capability isolation hoặc policy isolation mang lại lợi ích trước khi mở rộng topology. Đây là kỷ luật thiết kế quan trọng hơn việc sao chép một sơ đồ multi-agent đang thịnh hành.
Đánh đổi về token, latency, độ phức tạp và approval surface
Một thiết kế tốt phải đưa đánh đổi vào dashboard thay vì giả định multi-agent luôn “mạnh hơn”. Đo cost per successful task, tỷ lệ hoàn thành, thời gian end-to-end, số tool call, số lần retry và số approval cần thiết. Nếu chất lượng chỉ tăng nhẹ nhưng token tăng mạnh, hoặc latency xấu đi do chờ tổng hợp, kiến trúc cần được thu gọn.
Câu hỏi đúng: “Subagent này loại bỏ được rủi ro hay nút thắt nào?” quan trọng hơn “Chúng ta có thể tạo thêm bao nhiêu agent?”
- Token: Context, prompt và output của mỗi agent đều tạo chi phí bổ sung.
- Latency: Song song chỉ hữu ích khi công việc thật sự độc lập và thời gian tổng hợp được kiểm soát.
- Complexity: Số agent tăng kéo theo số contract, failure mode và đường truyền dữ liệu tăng.
- Approval surface: Mỗi agent có quyền hành động cần một mô hình cấp quyền và phê duyệt rõ ràng.
MCP và tương lai của tool ecosystem
Model Context Protocol hay MCP giải quyết lớp kết nối giữa agent và hệ sinh thái tools, resources, prompts; nó không tự thân là một bộ điều phối multi-agent. Nếu orchestration trả lời câu hỏi “ai làm gì, khi nào và với quyền nào”, MCP hướng đến câu hỏi “agent kết nối với capability bên ngoài theo chuẩn nào”. Sự phân biệt này giúp doanh nghiệp tránh kỳ vọng sai khi đưa MCP vào kiến trúc.
MCP giải quyết bài toán chuẩn hóa kết nối agent với tool và resource
Trong một môi trường có nhiều ứng dụng, mỗi integration tự định nghĩa API, auth và schema sẽ nhanh chóng khó quản trị. MCP cung cấp một cách chuẩn hóa để client khám phá và sử dụng tools, resources và prompts. Theo bài công bố specification 2026-07-28 của MCP Blog, MCP đạt gần nửa tỷ lượt tải mỗi tháng trên các Tier 1 SDK; SDK TypeScript và Python đã vượt 1 tỷ lượt tải tích lũy. Đây là số liệu do MCP Blog công bố, không phải benchmark độc lập.
- Tools: Các capability có thể được agent gọi với input, output và mô tả rõ ràng.
- Resources: Nguồn thông tin mà client hoặc agent có thể truy cập theo contract.
- Prompts: Thành phần chuẩn hóa hỗ trợ hướng dẫn tương tác hoặc tác vụ trong hệ sinh thái MCP.
Specification 2026-07-28: stateless core, routing và caching
Thay đổi lớn của specification 2026-07-28 là protocol core chuyển từ bidirectional stateful sang request/response stateless. Mỗi request tự mô tả, do đó có thể được gửi đến bất kỳ instance nào sau load balancer round-robin mà không cần shared storage. Đây là thay đổi có ý nghĩa vận hành vì reliability và scalability không còn phụ thuộc vào việc giữ session state ở một instance cụ thể.
Phiên bản này cũng bổ sung header-based routing qua Mcp-Method và Mcp-Name, đồng thời bổ sung ttlMs và cacheScope cho các kết quả list để client cache tool catalog. Những khả năng đó có thể giảm chi phí khám phá capability lặp lại và làm routing rõ ràng hơn, nhưng đội ngũ vẫn cần xác định cache invalidation, versioning và policy truy cập trong triển khai thực tế.
Tasks, MRTR và authorization: từ demo sang production
Đối với tool cần người dùng xác nhận hoặc bổ sung tham số giữa chừng, MCP bổ sung Multi Round-Trip Requests. Với công việc dài hạn, Tasks được đưa ra khỏi experimental core thành extension, gồm tasks/get dạng polling và tasks/update. Đây là hướng phù hợp hơn cho các tác vụ không thể hoàn thành trong một request-response ngắn, như tiến trình cần chờ xử lý bên ngoài hoặc cần báo trạng thái dần.
Về authorization, specification tăng cường issuer validation theo RFC 9207, ràng buộc credential với authorization server đã cấp và chuyển dần từ Dynamic Client Registration sang Client ID Metadata Documents. MCP cho biết cả bốn Tier 1 SDK gồm TypeScript, Python, Go và C# hỗ trợ specification này, còn Rust SDK hỗ trợ bản beta. Các case study trong bài nguồn cần được hiểu đúng phạm vi: Honeycomb nói gần 20% monthly interactive queries của họ do agent thực hiện; Manufact báo cáo SDK v2 giảm package size khoảng 83% và nhanh hơn khoảng 25%; đây là tuyên bố của chính các tổ chức.
Ví dụ AI Ops với n8n: từ một agent đến multi-agent
n8n phù hợp để minh họa tư duy AI Ops vì nó biến luồng agent thành workflow có node, dữ liệu trung gian và điểm kiểm soát rõ. Điểm bắt đầu hợp lý là một AI Agent duy nhất được phép gọi các node như HTTP Request, database và Slack. Agent nhận ticket, truy xuất thông tin cần thiết, tạo đề xuất và chỉ gửi thông báo khi điều kiện nghiệp vụ đã thỏa mãn.
Workflow nền: một AI Agent gọi HTTP, database và Slack
Một workflow nền có thể bắt đầu bằng webhook nhận yêu cầu, tiếp theo là bước chuẩn hóa input, AI Agent gọi tool tra cứu dữ liệu, rồi một node kiểm tra rule trước khi gửi Slack. Điều quan trọng là n8n workflow giữ phần thực thi xác định được, trong khi agent xử lý việc diễn giải, lựa chọn tool và soạn nội dung. Khi function call xuất hiện, ứng dụng hoặc workflow phải thực thi nó rồi trả function_call_output, không được xem đề xuất của model là thao tác đã hoàn thành.
- HTTP Request: Lấy dữ liệu từ hệ thống nghiệp vụ thông qua endpoint được giới hạn.
- Database: Truy vấn dữ liệu theo quyền tối thiểu cần thiết và ghi lại truy vấn trong trace.
- Slack: Gửi bản nháp, cảnh báo hoặc yêu cầu phê duyệt thay vì tự động thực hiện hành động rủi ro.
- Rule node: Chặn các điều kiện không hợp lệ bằng logic xác định thay vì kỳ vọng model tự nhớ policy.
Tách planner, researcher, executor và reviewer trong n8n
Chỉ khi workflow bắt đầu có workstream thật sự độc lập, có thể tách thành planner, researcher, executor và reviewer. Planner xác định các nhánh cần thực hiện; researcher thu thập bằng chứng từ nguồn được cấp; executor gọi công cụ được cho phép; reviewer kiểm tra tính đầy đủ trước khi manager hoặc workflow phát hành kết quả. Mỗi agent cần output contract riêng để n8n có thể nối nhánh và xử lý lỗi một cách dự đoán được.
Không nên biến bốn vai trò này thành nghi thức bắt buộc. Nếu researcher luôn phải chờ planner, executor luôn chờ researcher và reviewer chỉ lặp lại kiểm tra mà code đã làm được, cấu trúc đó chỉ là một chain tuần tự dài hơn. Tách agent chỉ đáng giá khi parallelism, cô lập quyền hoặc context chuyên biệt tạo được lợi ích đo lường được cho workflow quality.
Thiết kế guardrail, approval human-in-the-loop và idempotency
Trong AI Ops, guardrail không phải một đoạn nhắc nhở trong prompt. Guardrail là tổng hợp của quyền tool, schema validation, policy rule, giới hạn retry, audit log và human-in-the-loop. Những hành động như gửi tin nhắn ra ngoài, thay đổi bản ghi hoặc thực hiện thao tác tài chính cần approval rõ ràng. Người phê duyệt cần thấy evidence, hành động đề xuất, tác động dự kiến và lý do agent đưa ra lựa chọn đó.
- Approval gate: Đặt trước hành động không thể đảo ngược hoặc có ảnh hưởng bên ngoài.
- Idempotency key: Ngăn workflow retry tạo ra nhiều lần cùng một thay đổi.
- Retry policy: Phân biệt lỗi tạm thời với lỗi dữ liệu hoặc lỗi policy không nên thử lại.
- Kill switch: Cho phép đội vận hành dừng agent, tool hoặc toàn bộ workflow khi phát hiện bất thường.
Đo lường, eval và observability cho hệ thống nhiều agent
Không có observability, multi-agent chỉ là một chuỗi lời kể khó kiểm chứng. Hệ thống cần trace xuyên suốt từ request ban đầu đến output cuối: agent nào sở hữu bước nào, handoff diễn ra khi nào, tool nào được gọi, latency bao nhiêu, retry do đâu và token đã được dùng như thế nào. Một trace ID thống nhất giúp nối các event từ workflow engine, model call, MCP server và hệ thống nghiệp vụ.
Trace cần có: agent, handoff, tool call, retry và token usage
Một trace có ích không chỉ ghi lại text hội thoại. Nó phải lưu ownership, input đã được rút gọn hay không, tên tool, tham số đã được redaction, kết quả, mã lỗi và quyết định retry. Với handoff, trace cần cho biết vì sao agent ownership được chuyển; với agents as tools, trace cần chỉ ra manager đã sử dụng hay bác bỏ output specialist như thế nào. Đây là điều kiện để debug hành vi thay vì chỉ debug endpoint.
- Trace ID: Liên kết một yêu cầu người dùng với toàn bộ event kỹ thuật và nghiệp vụ.
- Agent ownership: Xác định agent nào chịu trách nhiệm tại từng thời điểm.
- Tool telemetry: Theo dõi latency, lỗi, retry, dữ liệu trả về và mức độ sử dụng tool.
- Token usage: Đo chi phí theo agent, task và nhánh để phát hiện orchestration dư thừa.
Eval theo task success, factuality, tool accuracy và policy compliance
Eval phải gắn với outcome chứ không chỉ đánh giá câu văn nghe hay. Task success hỏi liệu workflow hoàn thành đúng mục tiêu; factuality hỏi kết luận có được chứng minh bởi dữ liệu; tool accuracy hỏi agent có chọn đúng công cụ và tham số; còn policy compliance kiểm tra hệ thống có tôn trọng quyền hạn, approval và giới hạn đã định không.
Đội ngũ nên xây dựng tập tình huống có cả happy path lẫn failure mode: dữ liệu thiếu, tool timeout, nguồn mâu thuẫn, yêu cầu vượt quyền và output không đúng format. Với từng thay đổi prompt, tool schema hoặc topology agent, chạy lại tập eval để biết chất lượng có tăng thật không. Replay trace trên dữ liệu đã kiểm soát giúp phân tích regression mà không cần chờ lỗi lặp lại trong production.
Dashboard AI Ops: latency, cost, failure mode và khả năng replay
Dashboard AI Ops cần trả lời các câu hỏi vận hành: task nào thất bại nhiều nhất, tool nào chậm nhất, agent nào tiêu tốn nhiều token nhất, approval nào gây tắc nghẽn và failure mode nào mới xuất hiện sau một thay đổi. Quan trọng hơn, dashboard phải liên kết metric với business outcome, không chỉ theo dõi số request. Một workflow rẻ nhưng thường xuyên đưa sai hành động vẫn là workflow có chi phí cao.
Nguyên tắc vận hành: Nếu không thể replay, giải thích và đánh giá một quyết định agent, hệ thống chưa sẵn sàng cho tác vụ quan trọng.
- Latency end-to-end: Đo từ lúc nhận yêu cầu đến lúc hoàn thành, bao gồm thời gian chờ tool và approval.
- Cost per successful task: So sánh chi phí với số nhiệm vụ hoàn thành đúng thay vì chi phí trên mỗi request.
- Failure taxonomy: Phân loại lỗi model, tool, dữ liệu, policy, routing và lỗi do con người phê duyệt.
- Replay capability: Tái hiện đường đi của workflow để audit, sửa lỗi và kiểm thử thay đổi.
Câu hỏi thường gặp
Khi nào một agent có tool tốt hơn multi-agent?
Một single agent thường tốt hơn khi các bước phụ thuộc tuần tự, cần chia sẻ liên tục cùng một state, execution graph gần như cố định hoặc thời gian xử lý chủ yếu nằm ở một thao tác bên ngoài chậm. Trong các trường hợp này, thêm specialist thường làm tăng token usage, số prompt và số điểm lỗi mà không tạo parallelism thực sự. Hãy chỉ tách khi capability, policy hoặc context có ranh giới đủ rõ để lợi ích vượt chi phí orchestration.
Handoff khác gì với gọi specialist như một tool?
Handoff chuyển quyền sở hữu cuộc hội thoại và câu trả lời cho specialist; specialist trở thành agent chịu trách nhiệm trực tiếp cho giai đoạn đó. Với agents as tools, manager vẫn sở hữu phản hồi cuối cùng và specialist chỉ cung cấp một capability hoặc output trung gian. Handoff phù hợp khi policy và miền chuyên môn chuyển hẳn; agents as tools phù hợp khi cần nhiều chuyên môn nhưng vẫn phải có một người tổng hợp, một giọng nói và một accountability cuối.
MCP có phải là framework để điều phối multi-agent không?
Không. MCP là lớp chuẩn hóa việc kết nối agent với tools, resources và prompts; nó hỗ trợ khả năng khám phá và sử dụng capability theo protocol chung. Multi-agent orchestration lại quyết định nhiệm vụ được phân chia ra sao, agent nào sở hữu output, khi nào handoff, policy nào áp dụng và kết quả được tổng hợp như thế nào. Hai lớp có thể dùng cùng nhau, nhưng không thay thế vai trò của nhau.
Trong n8n, nên tách agent ngay từ đầu hay tiến hóa dần?
Nên tiến hóa dần từ một AI Agent có tool calling, node kiểm soát và output contract rõ ràng. Khi trace cho thấy có workstream độc lập, context quá rộng, policy cần cô lập hoặc một vai trò có thể được đánh giá riêng, khi đó mới tách thành planner, researcher, executor hoặc reviewer. Cách tiếp cận này giúp đội ngũ có baseline về latency, chi phí, tỷ lệ thành công và failure mode trước khi tăng độ phức tạp.
Làm sao biết multi-agent đang tạo giá trị thay vì chỉ tăng chi phí?
So sánh kiến trúc mới với baseline single-agent trên cùng một tập eval và cùng điều kiện tool. Theo dõi task success, factuality, tool accuracy, policy compliance, latency end-to-end, token usage và số approval. Multi-agent chỉ đáng giữ khi nó tạo cải thiện rõ ở chất lượng, khả năng cô lập rủi ro hoặc khả năng quan sát; nếu chỉ tạo thêm các trace dài và chi phí cao, hãy hợp nhất vai trò hoặc đưa phần logic có tính xác định về workflow code.
Nguồn tham khảo: AI Agents 2026: Từ Tool Calling đến Multi-Agent Orchestration — Khi nào cần nhiều agent và cách triển khai với n8n
Bài viết là góc nhìn cá nhân của tác giả, mang tính tham khảo — không phải tin tức báo chí.
📬 Nhận bài viết mới — miễn phí
Đừng bỏ lỡ bài viết tiếp theo. Đăng ký để nhận trong inbox.

Tác giả
Cường Nguyễn — AI Thực Chiến
Tôi là Cường Nguyễn - Founder của AI Ops Solutions.
Tôi từng là Logistics Operations Manager và đồng sáng lập thương hiệu CATCA - #1 Shopee ngành Pet Care.
10 năm kinh nghiệm Logistics/E-commerce OperationsCo-founder CATCA - #1 Shopee ngành Pet CareMột trong 300+ n8n Verified Creator toàn cầuTư vấn Giải pháp chuyển đổi số bằng AI cho 3 SMEs/quý


